
PHP e Metodo GET: I Tuoi Dati Sono Davvero al Sicuro Durante il Passaggio tra Pagine?
Una disamina approfondita sulla sicurezza dei parametri URL e sui rischi di intercettazione.
Quando si sviluppano applicazioni web in PHP, è comune la necessità di passare informazioni da una pagina all'altra. Uno dei metodi più semplici per farlo è tramite GET, che accoda i dati direttamente all'URL. Ma quanto è sicura questa pratica? Esiste la possibilità che questi dati vengano intercettati o manipolati? Analizziamo la questione nel dettaglio.
Punti Chiave da Considerare
- Visibilità dei Dati: I dati trasmessi con il metodo GET sono visibili direttamente nell'URL, rendendoli facilmente accessibili e leggibili.
- Rischio di Intercettazione: Senza adeguate protezioni come HTTPS, i dati nell'URL possono essere intercettati durante la trasmissione sulla rete.
- Alternative più Sicure: Per dati sensibili, il metodo POST e l'uso di sessioni PHP offrono livelli di sicurezza superiori.
Come Funziona il Metodo GET e Perché è Intrinsecamente Meno Sicuro
Il metodo GET invia i dati al server come parte dell'URL. Ad esempio, se si passa un id_utente con valore 123 alla pagina profilo.php, l'URL apparirà come profilo.php?id_utente=123. Questa caratteristica, sebbene comoda per dati non sensibili come parametri di ricerca o filtri, introduce diverse problematiche di sicurezza.
Esposizione Diretta nell'URL
La principale debolezza del metodo GET risiede nella sua trasparenza. Chiunque possa visualizzare l'URL (nella barra degli indirizzi del browser, nella cronologia, nei log del server, o tramite link condivisi) può vedere i dati trasmessi. Questo è particolarmente problematico se tra i parametri sono incluse informazioni sensibili come nomi utente, token di sessione temporanei o altri identificativi che potrebbero essere sfruttati.
Registrazione nei Log e nella Cache
Gli URL, completi di parametri GET, vengono comunemente registrati in vari punti:
- Log del server web: I server (Apache, Nginx, ecc.) tengono traccia di tutte le richieste ricevute, inclusi gli URL completi. Questi log possono essere accessibili agli amministratori di sistema e, in caso di compromissione del server, a malintenzionati.
- Cronologia del browser: I browser salvano gli URL visitati, rendendo i dati GET persistenti sul computer dell'utente.
- Cache del browser e dei proxy: Gli URL, e quindi i dati GET, possono essere memorizzati nella cache per velocizzare accessi futuri, creando ulteriori copie dei dati.
- Referer Header: Quando si naviga da una pagina con parametri GET a un'altra (anche su un sito diverso), l'URL completo, inclusi i parametri, potrebbe essere inviato nell'header HTTP
Referer.
Facilità di Manipolazione da Parte dell'Utente
Poiché i dati sono visibili e modificabili direttamente nella barra degli indirizzi, un utente (anche non esperto) o un attaccante può tentare di alterarli. Questo apre la porta a vari tipi di attacchi, come tentativi di accedere a risorse non autorizzate modificando un ID, o iniettare script dannosi se l'applicazione non valida correttamente gli input.
L'analisi del traffico di rete può rivelare dati trasmessi in chiaro, inclusi i parametri GET.
Limitazioni sulla Lunghezza dei Dati
Il metodo GET ha una limitazione sulla quantità di dati che possono essere trasmessi, poiché la lunghezza massima di un URL è ristretta (generalmente intorno ai 2000 caratteri, ma può variare tra browser e server). Questo lo rende inadatto per l'invio di grandi quantità di informazioni.
I Rischi Concreti: Come Possono Essere Intercettati i Dati GET?
La domanda cruciale è se questi dati visibili possano essere attivamente intercettati. La risposta è sì, specialmente in determinate condizioni.
Intercettazione sulla Rete (Attacchi Man-in-the-Middle)
Se la comunicazione tra il client (browser dell'utente) e il server non è crittografata tramite HTTPS, i dati viaggiano in chiaro. Su reti non sicure, come Wi-Fi pubbliche o reti aziendali compromesse, un attaccante posizionato "nel mezzo" (Man-in-the-Middle, MitM) può "sniffare" il traffico di rete e leggere facilmente tutti i dati trasmessi, inclusi gli URL completi con i loro parametri GET.
Accesso Indebito ai Log del Server o alla Cronologia del Browser
Se un server viene compromesso o se un malintenzionato ottiene accesso fisico o remoto al computer di un utente, può consultare i log del server o la cronologia del browser per recuperare i dati passati tramite GET.
Condivisione Involontaria
Gli utenti potrebbero copiare e incollare URL contenenti dati GET sensibili in email, messaggi istantanei o post sui social media, esponendoli involontariamente a terzi.
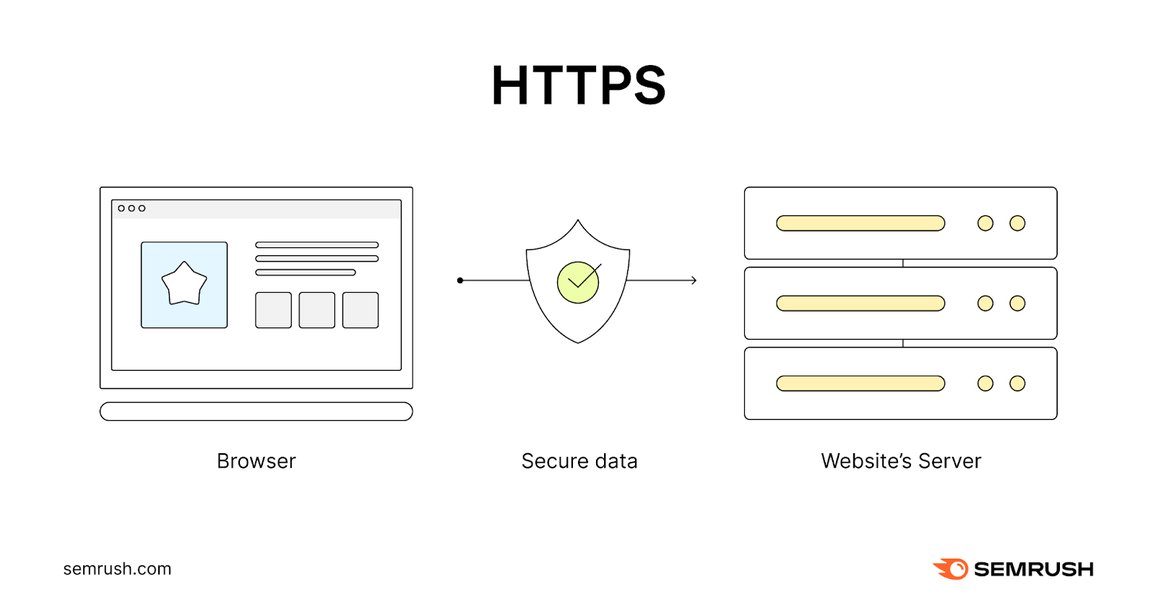
HTTPS cripta la comunicazione tra client e server, proteggendo anche i dati negli URL da intercettazioni dirette sulla rete.
Vulnerabilità Comuni Associate all'Uso Improprio del Metodo GET
L'uso di dati provenienti dal metodo GET senza un'adeguata validazione e sanificazione può esporre l'applicazione a diverse vulnerabilità di sicurezza note:
SQL Injection (SQLi)
Se un parametro GET viene utilizzato direttamente per costruire una query SQL (ad esempio, SELECT * FROM prodotti WHERE id = $_GET['id_prodotto']), un attaccante potrebbe manipolare il valore del parametro per iniettare codice SQL dannoso, potenzialmente leggendo, modificando o cancellando dati dal database.
Cross-Site Scripting (XSS)
Se un parametro GET viene stampato direttamente su una pagina HTML senza essere opportunamente "escapato" (ad esempio, echo "Benvenuto, ".$_GET['nome_utente'];), un attaccante potrebbe inserire codice JavaScript nell'URL. Quando un altro utente visita quell'URL manipolato, lo script verrebbe eseguito nel suo browser, potendo rubare cookie di sessione, reindirizzare l'utente o compiere altre azioni malevole a suo nome.
Esposizione di Informazioni Sensibili
Come già menzionato, passare token di sessione, password (pratica assolutamente da evitare!), o altri dati identificativi privati tramite GET li espone a una facile visualizzazione e potenziale abuso.
Confronto GET vs. POST: Quale Scegliere?
Una delle alternative principali al metodo GET è il metodo POST. Ecco una tabella che ne riassume le differenze chiave dal punto di vista della sicurezza e dell'utilizzo:
| Caratteristica | Metodo GET | Metodo POST |
|---|---|---|
| Visibilità dei Dati | Nell'URL, visibili a tutti | Nel corpo della richiesta HTTP, non direttamente visibili nell'URL |
| Sicurezza per Dati Sensibili | Bassa (sconsigliato) | Più alta (preferito) |
| Intercettazione (senza HTTPS) | Facile | Possibile, ma i dati non sono nell'URL |
| Intercettazione (con HTTPS) | Dati nell'URL criptati, ma l'URL stesso (host e path) potrebbe essere visibile a livello di DNS e log di rete | Corpo della richiesta criptato, offre maggiore discrezione |
| Caching | Gli URL con parametri GET possono essere memorizzati nella cache | Le richieste POST generalmente non vengono memorizzate nella cache dai browser |
| Cronologia Browser | Sì, l'URL completo viene salvato | No, i dati POST non appaiono nella cronologia |
| Bookmark | Sì, l'URL con i dati può essere salvato come preferito | No |
| Limite Lunghezza Dati | Sì (circa 2000-8000 caratteri) | Nessun limite pratico significativo |
| Idempotenza | Generalmente idempotente (richieste multiple non dovrebbero cambiare lo stato del server) | Generalmente non idempotente (richieste multiple potrebbero creare/modificare risorse multiple volte) |
| Utilizzo Tipico | Recupero dati, ricerche, navigazione, parametri non sensibili | Invio di form, login, creazione/modifica dati, upload file, dati sensibili |
Mappa Mentale: Rischi e Contromisure per i Dati GET in PHP
La seguente mappa mentale illustra i principali rischi associati all'uso del metodo GET per il passaggio di dati in PHP e le relative strategie di mitigazione per migliorare la sicurezza delle tue applicazioni.
Strategie Cruciali per la Sicurezza dei Dati in PHP
Per mitigare i rischi associati al passaggio di dati, specialmente con GET, è fondamentale adottare pratiche di sviluppo sicure:
Utilizzare Sempre il Metodo POST per Dati Sensibili
Quando si devono trasmettere informazioni riservate come password, dati personali, numeri di carte di credito, o token di autenticazione, il metodo POST è la scelta obbligata. I dati inviati tramite POST sono inclusi nel corpo della richiesta HTTP e non appaiono nell'URL, rendendoli meno esposti.
Implementare HTTPS su Tutto il Sito
L'uso del protocollo HTTPS (HTTP Secure) è essenziale. HTTPS cripta l'intera comunicazione tra il browser dell'utente e il server, inclusi gli URL e i dati POST. Questo previene l'intercettazione dei dati in transito da parte di terzi su reti non sicure.
Validazione e Sanificazione Rigorosa degli Input
Indipendentemente dal metodo utilizzato (GET o POST), tutti i dati provenienti dall'esterno devono essere considerati non attendibili. È imperativo validare (controllare che il formato sia corretto) e sanificare (rimuovere o neutralizzare caratteri potenzialmente dannosi) ogni input prima di utilizzarlo. Funzioni PHP come filter_var(), htmlspecialchars(), e l'uso di espressioni regolari sono strumenti utili a questo scopo.
Utilizzo di Variabili di Sessione PHP ($_SESSION)
Per passare informazioni tra diverse pagine per lo stesso utente durante una singola sessione di navigazione, le variabili di sessione PHP ($_SESSION) sono una soluzione molto più sicura. I dati di sessione sono memorizzati sul server e solo un identificatore di sessione (generalmente un cookie) viene scambiato con il client, riducendo l'esposizione diretta dei dati.
Prepared Statements per le Query al Database
Per prevenire attacchi di SQL Injection quando i dati (da GET, POST, o altre fonti) vengono usati in query al database, è cruciale utilizzare i prepared statements con estensioni come PDO o MySQLi. Questo meccanismo separa il comando SQL dai dati, impedendo che questi ultimi vengano interpretati come codice eseguibile.
Analisi Comparativa dell'Efficacia delle Misure di Sicurezza
Per comprendere meglio come le diverse pratiche di sicurezza contribuiscono a proteggere i dati trasmessi, il seguente grafico radar confronta l'efficacia percepita di alcune misure chiave contro minacce comuni quando si gestiscono dati in PHP, inclusi quelli provenienti da richieste GET.
Questo grafico evidenzia come l'adozione di HTTPS e il passaggio a metodi come POST, combinati con una rigorosa validazione degli input e l'uso di sessioni, aumentino significativamente il livello di protezione contro le minacce più comuni. Si noti che la prevenzione di SQL Injection e XSS dipende primariamente dalla qualità della validazione e sanificazione dell'input, indipendentemente dal metodo di trasmissione HTTP (GET/POST) o dall'uso di sessioni.
Approfondimento Video: Come Proteggere i Dati Sensibili in PHP
Per una comprensione più pratica su come mettere in sicurezza i dati privati e sensibili nelle tue applicazioni PHP, il seguente video offre spunti e tecniche utili. Vengono discusse pratiche per evitare le vulnerabilità più comuni e per gestire correttamente le informazioni critiche.
Il video "How To Secure Private and Sensitive Data in PHP" esplora diverse strategie per la protezione dei dati, complementari a quanto discusso finora, come la corretta gestione delle configurazioni e la protezione del codice sorgente. Guardarlo può fornire ulteriori dettagli operativi per rafforzare la sicurezza delle tue applicazioni PHP.
Domande Frequenti (FAQ)
D1: Il metodo GET è mai sicuro da usare?
Sì, il metodo GET è appropriato per dati non sensibili e quando si desidera che l'URL sia condivisibile o memorizzabile nei preferiti (es. risultati di una ricerca, filtri di visualizzazione, ID di articoli pubblici). Tuttavia, anche in questi casi, è fondamentale validare sempre i dati ricevuti per prevenire XSS o altre manipolazioni. Non deve mai essere usato per password, token di sessione o qualsiasi informazione personale identificabile.
D2: HTTPS protegge completamente i dati inviati tramite GET?
HTTPS cripta la comunicazione tra il client e il server, quindi i dati nell'URL (inclusi i parametri GET) sono protetti dall'intercettazione diretta durante la trasmissione (sniffing). Tuttavia, l'URL completo (con i parametri GET) sarà comunque visibile nei log del server (anche se il server stesso dovrebbe essere protetto), nella cronologia del browser dell'utente e potenzialmente in cache intermedie (sebbene HTTPS limiti il caching). Quindi, HTTPS migliora notevolmente la sicurezza, ma non elimina la visibilità intrinseca dei dati GET in questi contesti.
D3: Cosa si intende per "sanificazione" dell'input?
La sanificazione dell'input è il processo di modifica dei dati ricevuti da un utente per rimuovere o neutralizzare caratteri o sequenze di codice potenzialmente dannosi prima che vengano elaborati o memorizzati. Ad esempio, convertire caratteri speciali HTML come `<` e `>` nelle loro entità (`<` e `>`) con `htmlspecialchars()` previene attacchi XSS. Per le query SQL, l'uso di prepared statements è una forma di sanificazione in quanto i dati non vengono interpretati come parte del comando SQL.
D4: Le variabili di sessione PHP sono completamente sicure?
Le variabili di sessione PHP (`$_SESSION`) sono significativamente più sicure del metodo GET per passare dati sensibili tra le pagine perché i dati stessi sono memorizzati sul server. Solo un ID di sessione (di solito tramite un cookie) viene trasmesso al client. Tuttavia, la sicurezza delle sessioni dipende da una corretta configurazione del server (es. uso di cookie `HttpOnly` e `Secure`), dalla protezione contro attacchi di session hijacking (es. rigenerando l'ID di sessione dopo il login) e dalla sicurezza generale del server stesso. Anche i dati memorizzati nelle sessioni, se usati impropriamente nel codice (es. in query SQL senza prepared statements), possono portare a vulnerabilità.
Ricerche Consigliate
- Quali sono le migliori pratiche per la gestione delle sessioni sicure in PHP per evitare il session hijacking?
- Come posso prevenire efficacemente attacchi Cross-Site Scripting (XSS) quando visualizzo dati forniti dall'utente in PHP?
- Quali sono le differenze dettagliate tra PDO e MySQLi in termini di sicurezza per l'interazione con i database in PHP?
- Come posso implementare una Content Security Policy (CSP) per mitigare ulteriormente i rischi di attacchi injection in un'applicazione PHP?
Riferimenti
Last updated May 18, 2025