
Раскрываем тайны риск-менеджмента: Ваш полный гид по управлению неопределенностью
Узнайте, как структурированный подход к управлению рисками помогает достигать целей и обеспечивать устойчивость бизнеса в 2025 году.
Процесс управления рисками (риск-менеджмент) — это фундаментальный аспект успешной деятельности любой организации, стремящейся к стабильности и развитию. Он представляет собой систематический и последовательный подход к идентификации, анализу, оценке, обработке и мониторингу потенциальных угроз и возможностей, которые могут повлиять на достижение стратегических и операционных целей. В условиях постоянно меняющегося мира, особенно с учетом вызовов 2025 года, таких как стремительное развитие технологий, киберугрозы и глобальные экономические сдвиги, эффективный риск-менеджмент становится не просто желательным, а критически необходимым элементом управления.
Ключевые аспекты процесса управления рисками
- Проактивность: Риск-менеджмент — это не просто реакция на уже случившиеся негативные события, а предвидение и подготовка к ним.
- Непрерывность: Это циклический процесс, требующий постоянного внимания, анализа и адаптации к изменяющимся условиям.
- Интеграция: Наибольшую эффективность процесс демонстрирует, когда он интегрирован во все уровни принятия решений и бизнес-процессы организации.
- Создание ценности: Грамотное управление рисками не только минимизирует потери, но и помогает выявлять и использовать новые возможности для роста и развития.
Что такое процесс управления рисками?
Процесс управления рисками – это структурированная последовательность действий, направленная на выявление потенциальных событий (рисков), которые могут оказать негативное или позитивное влияние на организацию, анализ вероятности их возникновения и масштаба последствий, а также разработку и реализацию мер по управлению этими рисками. Основная цель – снизить вероятность и/или негативное воздействие угроз и максимизировать возможности.
Этот процесс позволяет организациям принимать более обоснованные решения, эффективно распределять ресурсы, повышать устойчивость к непредвиденным обстоятельствам и укреплять доверие заинтересованных сторон, будь то инвесторы, клиенты или сотрудники. В конечном итоге, это способствует улучшению бизнес-результатов и достижению поставленных целей.
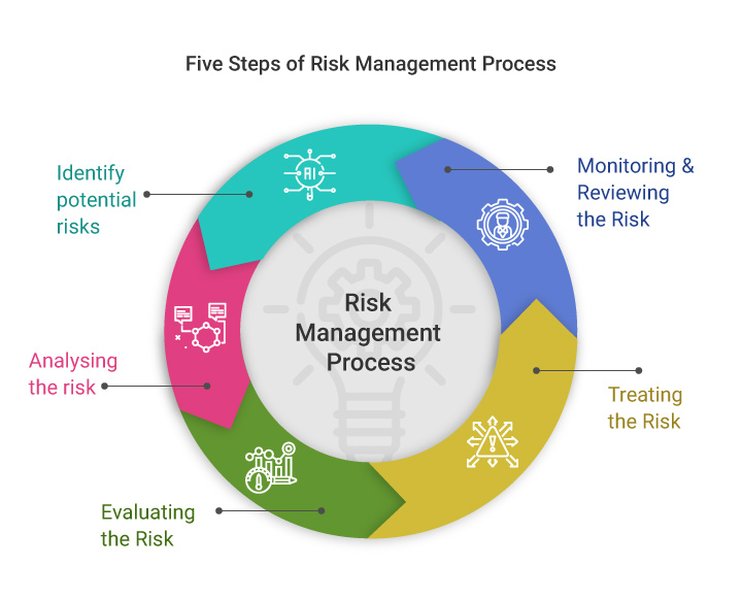
Визуализация основных этапов процесса управления рисками.
Основные этапы процесса управления рисками
Хотя количество и названия этапов могут незначительно варьироваться в различных методологиях, большинство подходов включают следующую основную последовательность действий:
Этап 1: Идентификация рисков
Выявление потенциальных угроз и возможностей
Это начальный и один из самых критически важных этапов. Его цель – составить максимально полный перечень потенциальных рисков, которые могут повлиять на проект, процесс или организацию в целом. На этом этапе задаются вопросы вроде: "Что может пойти не так?" или "Какие события могут помешать нам достичь целей?".
Методы идентификации включают:
- Мозговой штурм с участием экспертов и ключевых сотрудников.
- Анализ исторических данных и уроков, извлеченных из предыдущих проектов.
- Интервью с заинтересованными сторонами.
- SWOT-анализ (анализ сильных и слабых сторон, возможностей и угроз).
- Использование чек-листов и опросников.
- Построение структур декомпозиции рисков (Risk Breakdown Structure - RBS).
Результатом этого этапа обычно является реестр рисков – документ, в котором фиксируются все выявленные риски и их предварительное описание.
Этап 2: Анализ и оценка рисков
Определение вероятности и воздействия
После идентификации каждый риск подвергается тщательному анализу для определения вероятности его возникновения и потенциального воздействия (последствий) на цели организации. Оценка может быть:
- Качественной: Риски оцениваются по описательной шкале (например, низкий, средний, высокий уровень вероятности и воздействия). Этот метод субъективен, но быстр и прост в применении.
- Количественной: Риски оцениваются с использованием числовых значений, часто выраженных в денежном эквиваленте (например, ожидаемые денежные потери) или временных единицах. Этот метод более точен, но требует больше данных и ресурсов.
На основе анализа риски приоритизируются. Это позволяет сосредоточить усилия и ресурсы на наиболее значимых и критических рисках, которые требуют немедленного внимания.
Этап 3: Планирование реагирования на риски
Разработка стратегий управления
На этом этапе для каждого приоритетного риска разрабатываются стратегии и конкретные планы действий по его обработке. Основные стратегии реагирования на негативные риски (угрозы) включают:
- Избежание (Avoidance): Изменение планов или процессов таким образом, чтобы полностью исключить риск или его причины.
- Снижение (Mitigation/Reduction): Принятие мер для уменьшения вероятности возникновения риска или смягчения его негативных последствий.
- Передача (Transfer/Sharing): Перенос ответственности за риск или его последствий на третью сторону (например, через страхование, аутсорсинг, заключение контрактов с разделением рисков).
- Принятие (Acceptance): Осознанное решение не предпринимать активных действий по управлению риском, если его воздействие незначительно или затраты на управление превышают потенциальный ущерб. Для таких рисков может быть разработан план действий на случай их реализации.
Для позитивных рисков (возможностей) стратегии могут включать использование, усиление или разделение.
Этап 4: Внедрение мер реагирования
Реализация разработанных планов
Этот этап включает практическую реализацию выбранных стратегий и планов по управлению рисками. Назначаются ответственные лица, выделяются необходимые ресурсы (финансовые, человеческие, временные), и предпринимаются конкретные действия для минимизации угроз или максимизации возможностей. Важна четкая координация действий и коммуникация между всеми участниками процесса.
Этап 5: Мониторинг и пересмотр рисков
Отслеживание и адаптация
Управление рисками – это непрерывный, циклический процесс. На этапе мониторинга и пересмотра осуществляется:
- Отслеживание статуса идентифицированных рисков.
- Контроль выполнения планов реагирования на риски.
- Оценка эффективности предпринятых мер.
- Выявление новых рисков, которые могли возникнуть в процессе деятельности или из-за изменений во внешней среде.
- Периодический пересмотр и обновление реестра рисков и планов управления ими.
- Информирование заинтересованных сторон о текущем статусе рисков и результатах управления ими.
Этот этап обеспечивает актуальность процесса риск-менеджмента и его адаптацию к изменяющимся условиям, позволяя организации своевременно реагировать на новые вызовы.
Визуализация процесса: Ментальная карта управления рисками
Для лучшего понимания взаимосвязей между этапами и ключевыми элементами процесса управления рисками, предлагаем следующую ментальную карту. Она наглядно демонстрирует структуру и основные компоненты каждого этапа, а также подчеркивает цикличность и интегрированный характер риск-менеджмента.
(операционные, финансовые),
внешние (рыночные, политические)"] id1_2["Методы: мозговой штурм,
анализ данных, интервью,
SWOT-анализ, чек-листы"] id1_3["Результат: реестр рисков,
структура декомпозиции рисков (RBS)"] id2["2. Анализ и оценка рисков"] id2_1["Определение вероятности
возникновения"] id2_2["Оценка потенциального
воздействия (качественная/количественная)"] id2_3["Финансовая оценка влияния"] id2_4["Приоритизация рисков
(матрица рисков)"] id3["3. Планирование реагирования"] id3_1["Стратегии для угроз:
- Избежание
- Снижение (митигация)
- Передача
- Принятие"] id3_2["Стратегии для возможностей:
- Использование
- Усиление
- Разделение
- Принятие"] id3_3["Разработка планов действий"] id4["4. Внедрение мер"] id4_1["Реализация утвержденных
планов и стратегий"] id4_2["Распределение ресурсов
и ответственности"] id4_3["Коммуникация и координация"] id5["5. Мониторинг и пересмотр"] id5_1["Отслеживание эффективности
предпринятых мер"] id5_2["Идентификация новых и
изменяющихся рисков"] id5_3["Регулярная отчетность и
обновление реестра рисков"] id5_4["Обеспечение цикличности
и адаптивности процесса"] id6["Ключевые аспекты"] id6_1["Интеграция со стратегией
и бизнес-процессами"] id6_2["Формирование культуры
управления рисками"] id6_3["Использование технологий
(ИИ, аналитика больших данных)"]
Стратегии реагирования на риски: Детальный разбор
Выбор правильной стратегии реагирования является ключевым моментом в управлении рисками. В таблице ниже представлены основные стратегии обработки негативных рисков (угроз) с их описанием и примерами.
| Стратегия реагирования | Описание | Пример |
|---|---|---|
| Избежание риска (Avoid) | Изменение планов, процессов или отказ от определенной деятельности, чтобы полностью устранить риск или его причины. | Отказ от вывода нового продукта на рынок с очень высокой и непредсказуемой конкуренцией; изменение маршрута транспортировки для обхода опасной зоны. |
| Снижение риска (Mitigate / Reduce) | Принятие мер для уменьшения вероятности возникновения риска и/или его негативного воздействия до приемлемого уровня. | Внедрение дополнительных мер кибербезопасности для защиты данных; диверсификация поставщиков для снижения зависимости от одного источника; установка систем пожаротушения. |
| Передача риска (Transfer / Share) | Перенос финансовой или операционной ответственности за риск (или его часть) на третью сторону. | Приобретение страхового полиса; заключение договора аутсорсинга для выполнения рискованных операций; использование гарантий от поставщиков. |
| Принятие риска (Accept) | Осознанное решение не предпринимать активных действий по управлению риском, как правило, если его потенциальное воздействие невелико, или затраты на управление им превышают возможный ущерб. Может включать создание резервного фонда. | Принятие небольшого операционного риска с низкой вероятностью и незначительным финансовым ущербом; решение не страховать актив с очень низкой стоимостью. |
Современные тенденции в риск-менеджменте (2025 год)
В 2025 году процесс управления рисками продолжает эволюционировать под влиянием технологического прогресса и изменяющейся глобальной обстановки. Ключевые тенденции включают:
- Использование искусственного интеллекта (ИИ) и аналитики больших данных: Предиктивные модели на основе ИИ помогают выявлять скрытые закономерности, прогнозировать риски с большей точностью и автоматизировать некоторые аспекты мониторинга и реагирования. Аналитика больших данных позволяет обрабатывать огромные объемы информации для более глубокого понимания рисковой среды.
- Усиление внимания к кибербезопасности: С ростом цифровизации и сложности киберугроз, управление рисками в области информационной безопасности становится приоритетом для большинства организаций. Это включает защиту данных, систем и инфраструктуры.
- Интеграция ESG-рисков (экологических, социальных и управленческих): Все больше компаний осознают важность учета факторов устойчивого развития. Риски, связанные с изменением климата, социальным неравенством и качеством корпоративного управления, активно включаются в общую систему риск-менеджмента.
- Более тесная интеграция риск-менеджмента с бизнес-стратегией: Риски все чаще рассматриваются не только как потенциальные угрозы, но и как источники возможностей. Эффективное управление рисками становится неотъемлемой частью стратегического планирования и принятия решений на высшем уровне.
- Развитие культуры управления рисками: Организации стремятся к созданию такой корпоративной культуры, где каждый сотрудник понимает свою роль в управлении рисками и активно участвует в этом процессе.
Оценка ключевых областей риск-менеджмента
Для наглядной оценки зрелости различных аспектов системы управления рисками в организации можно использовать радарную диаграмму. Она позволяет сравнить текущее состояние с целевым или сопоставить показатели различных организаций. Ниже представлена примерная диаграмма, сравнивающая условную "Типичную организацию (развивающуюся)" и "Передовую организацию" по ключевым направлениям риск-менеджмента. Оценки (по шкале от 2 до 10) являются субъективными и служат для иллюстрации.
Эта диаграмма показывает, что передовые организации обычно имеют более высокие показатели по всем аспектам, особенно в области интеграции технологий, стратегического согласования и развитой культуры риска, что позволяет им более эффективно управлять неопределенностью.
Управление рисками на практике: Видеообзор
Для более глубокого понимания практических аспектов процесса управления рисками, предлагаем ознакомиться со следующим видео. В нем рассматриваются основные шаги по созданию эффективного плана управления рисками. Это видео поможет визуализировать процесс и понять, как его элементы применяются в реальных условиях.
Данное видео дает общее представление об этапах риск-менеджмента и может служить хорошим дополнением к теоретическому материалу, иллюстрируя, как организации подходят к управлению потенциальными угрозами и возможностями.
Часто задаваемые вопросы (FAQ)
Почему идентификация рисков считается критически важным этапом? ▼
Идентификация рисков является фундаментом всего процесса управления рисками. Если потенциальный риск не выявлен, то его невозможно проанализировать, оценить и разработать меры по его управлению. Пропуск значимого риска на этом этапе может привести к серьезным негативным последствиям для организации в будущем. Тщательная и всесторонняя идентификация позволяет создать полную картину рисковой среды и заложить основу для эффективных последующих действий.
В чем разница между качественным и количественным анализом рисков? ▼
Качественный анализ рисков оценивает риски на основе описательных шкал (например, "высокая", "средняя", "низкая" вероятность и воздействие). Он субъективен, но быстр и полезен для первоначальной приоритизации рисков, особенно когда данных для количественной оценки недостаточно.
Количественный анализ рисков использует числовые данные для оценки вероятности и воздействия (например, финансовые потери, временные задержки). Он более объективен и точен, позволяет проводить детальный анализ и моделирование (например, метод Монте-Карло), но требует больше данных, времени и специализированных инструментов.
Как часто следует пересматривать риски в организации? ▼
Частота пересмотра рисков зависит от множества факторов, включая динамику отрасли, размер и сложность организации, а также стабильность внешней и внутренней среды. Однако, общепринятой практикой является:
- Регулярный пересмотр: Например, ежеквартально или ежегодно, для оценки текущего состояния рисков и эффективности мер управления.
- Внеплановый пересмотр: При возникновении значительных изменений, таких как крупные проекты, слияния и поглощения, изменения в законодательстве, появление новых технологий или существенные изменения на рынке.
Важно, чтобы мониторинг рисков был непрерывным процессом, а не разовым мероприятием.
Какую роль играют технологии, например, ИИ, в современном риск-менеджменте? ▼
Технологии, особенно искусственный интеллект (ИИ) и анализ больших данных, играют все более значимую роль в современном риск-менеджменте. Они позволяют:
- Автоматизировать идентификацию рисков: ИИ может анализировать большие объемы данных (тексты, новости, социальные медиа) для выявления ранних сигналов о потенциальных рисках.
- Улучшить прогнозирование: Предиктивные модели на основе ИИ могут с большей точностью оценивать вероятность и возможное воздействие рисков.
- Оптимизировать реагирование: ИИ может предлагать оптимальные стратегии реагирования на основе анализа исторических данных и текущей ситуации.
- Обеспечить непрерывный мониторинг: Технологии позволяют отслеживать риски в режиме реального времени и оперативно уведомлять о возникающих угрозах.
- Управлять сложными рисками: Например, в области кибербезопасности ИИ помогает обнаруживать и предотвращать атаки.
Внедрение технологий делает процесс управления рисками более эффективным, точным и проактивным.
Рекомендуемые запросы для дальнейшего изучения
- Какие инструменты и программное обеспечение используются для управления рисками?
- Как интегрировать управление рисками в стратегическое планирование компании?
- Каковы особенности управления рисками в финансовом секторе?
- Как создать эффективную культуру управления рисками в организации?
Источники и полезные материалы
Last updated May 7, 2025