
Раскрытие Тайн Риск-Менеджмента: Ваш Путеводитель по Управлению Неопределенностью
Узнайте, как систематический подход к рискам превращает потенциальные угрозы в управляемые вызовы, обеспечивая устойчивость и успех.
Процесс риск-менеджмента представляет собой фундаментальную дисциплину, жизненно важную для любой организации, стремящейся к достижению своих целей в условиях неопределенности. Это не просто набор правил, а динамичная, циклическая система действий, направленная на выявление, анализ, оценку и обработку потенциальных угроз и возможностей. Понимание и эффективное применение этого процесса позволяет не только минимизировать возможные убытки, но и повысить вероятность успешного исхода проектов и деятельности в целом, принимая более обоснованные решения.
Ключевые аспекты процесса риск-менеджмента
Основные моменты, которые необходимо знать:
- Систематический подход: Риск-менеджмент — это структурированная последовательность взаимосвязанных этапов, а не разовое мероприятие.
- Проактивность: Основная цель — предвидеть и управлять рисками до того, как они реализуются и нанесут ущерб.
- Цикличность и адаптивность: Процесс является непрерывным и требует регулярного пересмотра и корректировки в ответ на изменяющиеся условия.
Основные этапы процесса риск-менеджмента
Несмотря на то что количество и названия этапов могут незначительно варьироваться в различных методологиях (обычно от 4 до 7 шагов), существует общепринятое ядро основных стадий, формирующих комплексный подход к управлению рисками. Рассмотрим наиболее распространенную пятиэтапную модель.
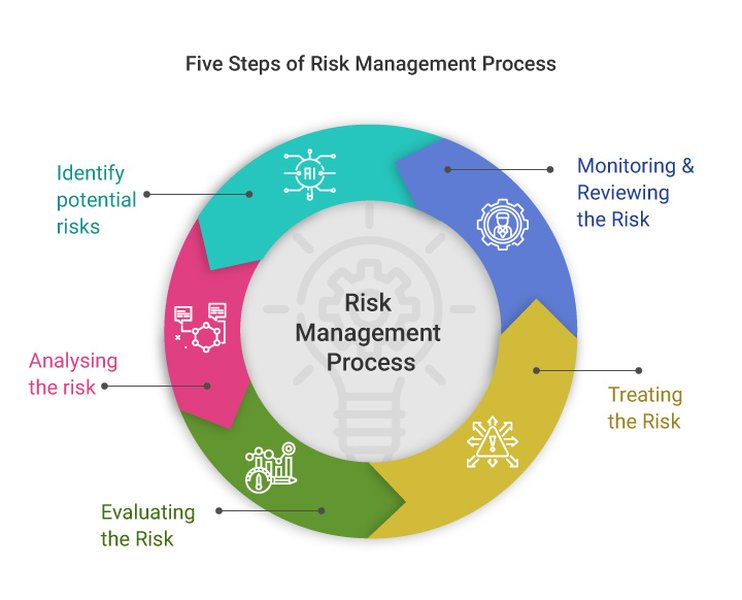
Иллюстрация, отображающая пять основных этапов процесса управления рисками.
1. Идентификация рисков (Risk Identification)
Это начальный и один из наиболее критичных этапов, на котором происходит выявление и документирование всех потенциальных рисков, способных повлиять на достижение целей организации или проекта. На этой стадии важно рассмотреть как внутренние (например, операционные сбои, нехватка ресурсов), так и внешние факторы (например, изменения на рынке, законодательные нововведения, действия конкурентов, стихийные бедствия).
Методы идентификации:
- Мозговой штурм: Коллективное обсуждение с участием ключевых специалистов и заинтересованных сторон.
- Анализ исторических данных: Изучение прошлых инцидентов и проблем, как внутри организации, так и в отрасли.
- Экспертные оценки: Привлечение специалистов с глубокими знаниями в конкретной области.
- SWOT-анализ: Анализ сильных и слабых сторон, возможностей и угроз.
- Структура декомпозиции рисков (Risk Breakdown Structure - RBS): Иерархическое представление потенциальных рисков, помогающее систематизировать их по категориям и источникам.
- Контрольные списки и опросники: Использование заранее подготовленных списков типичных рисков для отрасли или типа проекта.
Ключевой вопрос на этом этапе: "Что может пойти не так?". Результатом является создание реестра рисков – документа, содержащего перечень всех идентифицированных угроз.
2. Анализ и Оценка рисков (Risk Analysis and Assessment)
После того как риски выявлены, необходимо провести их детальный анализ для понимания их природы, характеристик, вероятности возникновения и потенциального воздействия (последствий) на цели проекта или организации. Этот этап позволяет определить степень серьезности каждого риска.
Виды анализа:
- Качественный анализ: Описательная оценка вероятности и воздействия рисков, часто с использованием шкал (например, "низкая", "средняя", "высокая"). Позволяет быстро ранжировать риски и определить приоритеты для дальнейшего, более глубокого анализа.
- Количественный анализ: Числовая оценка вероятности возникновения и потенциального ущерба (часто в денежном выражении). Используются статистические методы, моделирование (например, метод Монте-Карло), анализ чувствительности. Этот вид анализа более трудоемок, но дает более точные данные для принятия решений.
На этом этапе важно оценить как финансовые, так и нефинансовые последствия (например, репутационный ущерб, потеря доли рынка, срыв сроков, снижение качества).
3. Приоритизация рисков (Risk Prioritization / Evaluation)
На данном этапе проанализированные риски ранжируются по степени их значимости. Это делается путем сопоставления результатов анализа (вероятности и воздействия) с заранее установленными критериями приемлемости риска для организации (риск-аппетитом и риск-толерантностью). Цель – определить, какие риски требуют немедленного внимания и ресурсов, а какие могут быть приняты или требуют менее срочных мер.
Инструменты приоритизации:
- Матрица рисков (Risk Matrix): Визуальный инструмент, где по осям откладываются вероятность и воздействие риска. Риски, попадающие в зону высокой вероятности и высокого воздействия, получают наивысший приоритет.
- Скоринговые модели: Присвоение риску числового значения на основе комбинации различных факторов.
Приоритизация позволяет сфокусировать ограниченные ресурсы на управлении наиболее критическими угрозами, которые могут нанести наибольший вред.
4. Разработка стратегий реагирования на риски (Risk Response Planning / Treatment)
Для каждого значимого риска (особенно с высоким приоритетом) разрабатывается план действий или стратегия реагирования. Выбор конкретной стратегии зависит от характера риска, его приоритета, стоимости реализации мер и возможностей организации.
Основные стратегии реагирования на риски:
Ниже представлена таблица с описанием основных стратегий обработки рисков:
| Стратегия реагирования | Описание | Пример |
|---|---|---|
| Избежание (Avoidance) | Изменение планов или процессов таким образом, чтобы полностью устранить риск или его причины. | Отказ от использования определенной технологии из-за высоких рисков безопасности; изменение маршрута поставок для обхода нестабильного региона. |
| Смягчение (Mitigation / Reduction) | Принятие мер для уменьшения вероятности возникновения риска и/или минимизации его негативных последствий. | Внедрение дополнительных мер контроля качества; разработка резервных систем; обучение персонала. |
| Передача (Transfer / Sharing) | Перенос финансовой или иной ответственности за риск (или его часть) на третью сторону. | Заключение договора страхования; аутсорсинг рискованных операций; использование гарантий поставщиков. |
| Принятие (Acceptance / Retention) | Сознательное решение не предпринимать активных действий по управлению риском, обычно когда стоимость мер превышает потенциальный ущерб или когда риск незначителен. Может быть активным (с созданием резервного фонда) или пассивным. | Принятие мелких операционных рисков с низким воздействием; создание резервного фонда на случай непредвиденных расходов. |
На этом этапе также важно определить ответственных лиц за реализацию каждой стратегии и необходимые ресурсы (включая бюджет).
5. Реализация стратегий и Мониторинг (Implementation and Monitoring / Review)
Это завершающий, но непрерывный этап, включающий выполнение разработанных планов реагирования на риски и постоянное отслеживание ситуации. Мониторинг необходим для:
- Оценки эффективности implemented стратегий и мер контроля.
- Отслеживания ранее идентифицированных рисков и выявления изменений в их вероятности или воздействии.
- Идентификации новых рисков, которые могли возникнуть в процессе деятельности.
- Обеспечения того, что процесс риск-менеджмента остается актуальным и эффективным на протяжении всего жизненного цикла проекта или деятельности организации.
Регулярная отчетность перед руководством и другими заинтересованными сторонами о состоянии рисков и эффективности управления ими является важной частью этого этапа. Процесс риск-менеджмента является циклическим: результаты мониторинга могут потребовать возврата к предыдущим этапам, например, для переоценки рисков или разработки новых стратегий реагирования.
Видео, объясняющее этапы создания плана управления рисками. Оно подробно описывает процесс и может служить полезным дополнением к текстовому материалу.
Визуализация процесса: Сравнительная значимость этапов
Для лучшего понимания относительной важности и ресурсоемкости каждого этапа процесса риск-менеджмента, ниже представлена радарная диаграмма. Эта диаграмма отражает экспертную оценку по нескольким ключевым параметрам, таким как критичность этапа, трудоемкость, необходимость ресурсов и вовлеченность руководства. Значения являются относительными и могут варьироваться в зависимости от специфики организации и проекта.
Как видно из диаграммы, все этапы важны, но такие стадии, как "Идентификация" и "Разработка стратегий", часто требуют высокой степени критичности и вовлеченности, в то время как "Анализ и Оценка" может быть наиболее трудоемким. "Мониторинг" подчеркивает непрерывный характер процесса.
Структура процесса риск-менеджмента
Для наглядного представления взаимосвязей между основными этапами процесса управления рисками ниже приведена ментальная карта. Она иллюстрирует последовательность действий и ключевые аспекты каждого этапа, подчеркивая циклическую природу всего процесса.
(Выявление потенциальных угроз)"] id1_1["Источники: внутренние и внешние"] id1_2["Методы: мозговой штурм, анализ данных,
SWOT, RBS, экспертные оценки"] id1_3["Результат: Реестр рисков"] id2["2. Анализ и Оценка рисков
(Вероятность и воздействие)"] id2_1["Качественный анализ
(шкалы, описание)"] id2_2["Количественный анализ
(числовая оценка, моделирование)"] id2_3["Определение уровня серьезности"] id3["3. Приоритизация рисков
(Ранжирование по значимости)"] id3_1["Сопоставление с риск-аппетитом
и риск-толерантностью"] id3_2["Использование матрицы рисков"] id3_3["Фокус на критических рисках"] id4["4. Разработка стратегий реагирования
(Обработка рисков)"] id4_1["Избежание (Avoidance)"] id4_2["Смягчение (Mitigation/Reduction)"] id4_3["Передача (Transfer/Sharing)"] id4_4["Принятие (Acceptance/Retention)"] id4_5["Разработка планов действий и выделение ресурсов"] id5["5. Реализация и Мониторинг
(Внедрение мер и непрерывный контроль)"] id5_1["Выполнение планов реагирования"] id5_2["Отслеживание эффективности мер"] id5_3["Выявление новых рисков"] id5_4["Регулярная отчетность"] id5_5["Актуализация процесса"] id6["Ключевые принципы"] id6_1["Системность и интеграция"] id6_2["Проактивность"] id6_3["Прозрачность и вовлеченность"] id6_4["Документированность и повторяемость"] id7["Цикличность процесса
(Постоянное улучшение)"]
Эта ментальная карта помогает визуализировать, как каждый этап логически следует за предыдущим, и как весь процесс ориентирован на постоянное улучшение и адаптацию к меняющимся условиям.
Вариации процесса: Пример NIST Risk Management Framework (RMF)
Стоит отметить, что существуют специализированные фреймворки управления рисками, адаптированные под конкретные отрасли или задачи. Одним из таких примеров является Risk Management Framework (RMF), разработанный Национальным институтом стандартов и технологий США (NIST). Он широко применяется в сфере информационной безопасности и в государственных системах США. RMF предлагает более детализированный, семиэтапный процесс:
- Подготовка (Prepare): Выполнение необходимых подготовительных мероприятий на уровне организации и системы для управления рисками безопасности и конфиденциальности.
- Категоризация (Categorize): Классификация системы и информации, обрабатываемой, хранимой и передаваемой системой, на основе анализа воздействия.
- Выбор (Select): Выбор начального набора контролей (мер защиты) для системы и их адаптация по мере необходимости для снижения рисков до приемлемого уровня.
- Внедрение (Implement): Внедрение выбранных контролей и описание того, как они применяются в системе и ее окружении.
- Оценка (Assess): Определение, правильно ли внедрены контроли, функционируют ли они должным образом и дают ли желаемый результат в отношении удовлетворения требований безопасности и конфиденциальности.
- Авторизация (Authorize): Принятие решения высшим руководством о разрешении эксплуатации системы на основе определения того, является ли риск для операций организации, активов, отдельных лиц, других организаций и государства приемлемым.
- Мониторинг (Monitor): Постоянный мониторинг системы и связанных с ней контролей для поддержания осведомленности о состоянии безопасности и конфиденциальности, а также для внесения необходимых корректировок.
Этот подход подчеркивает важность интеграции управления рисками в жизненный цикл информационных систем и обеспечивает структурированный метод для защиты информации и активов.
Часто задаваемые вопросы (FAQ)
Почему так важен процесс риск-менеджмента?
Процесс риск-менеджмента критически важен, поскольку он помогает организациям:
- Предвидеть и минимизировать потенциальные угрозы и убытки.
- Принимать более обоснованные стратегические и операционные решения.
- Эффективно распределять ресурсы, фокусируясь на наиболее значимых рисках.
- Повышать устойчивость и адаптивность к изменениям во внешней среде.
- Защищать активы, репутацию и достигать поставленных целей с большей вероятностью успеха.
- Соответствовать нормативным и законодательным требованиям.
Сколько этапов обычно включает процесс риск-менеджмента?
Количество этапов может варьироваться в зависимости от используемой методологии или стандарта. Наиболее распространенные модели включают от 4 до 7 этапов. Чаще всего выделяют 5 ключевых этапов:
- Идентификация рисков
- Анализ и оценка рисков
- Приоритизация рисков
- Разработка стратегий реагирования (обработка рисков)
- Реализация и мониторинг
В чем разница между качественным и количественным анализом рисков?
Качественный анализ рисков – это процесс оценки рисков на основе их описательных характеристик, таких как вероятность возникновения (например, низкая, средняя, высокая) и степень воздействия (например, незначительное, умеренное, катастрофическое). Он субъективен и основан на экспертных оценках и опыте. Цель – быстро ранжировать риски и определить приоритеты для дальнейшего анализа или немедленного реагирования.
Количественный анализ рисков – это процесс присвоения числовых значений вероятности возникновения риска и его потенциальным последствиям (часто в денежном выражении). Он использует математические и статистические методы, такие как анализ чувствительности, ожидаемая денежная стоимость (EMV), моделирование методом Монте-Карло. Количественный анализ более объективен и позволяет получить более точную оценку влияния рисков на цели проекта или организации. Однако он более трудоемок и требует наличия достаточных данных.
Часто оба подхода используются последовательно: сначала проводится качественный анализ для определения наиболее критичных рисков, а затем для них выполняется более детальный количественный анализ.
Является ли риск-менеджмент одноразовой задачей?
Нет, риск-менеджмент не является одноразовой задачей. Это непрерывный и циклический процесс, который должен быть интегрирован в повседневную деятельность организации и управление проектами. Риски постоянно меняются: появляются новые, а характеристики существующих могут изменяться из-за внутренних или внешних факторов. Поэтому этап мониторинга и пересмотра критически важен. Он обеспечивает актуальность процесса управления рисками, позволяя организации адаптироваться к изменяющимся условиям и своевременно реагировать на новые угрозы и возможности.
Рекомендуемые запросы для дальнейшего изучения
Углубите свои знания в области управления рисками:
- Как разработать эффективную матрицу рисков для проекта?
- Какие существуют программные инструменты для автоматизации процесса риск-менеджмента?
- В чем заключаются особенности управления рисками в ИТ-проектах?
- Какова роль риск-аппетита и риск-толерантности в процессе принятия решений?
Источники
Материалы, использованные для подготовки ответа:
Last updated May 7, 2025