
ไขความลับ: ดึง Session ID จาก Service Layer ใน ASP.NET Web API 2.0 อย่างมืออาชีพ
เจาะลึกเทคนิคการจัดการ Session ID สำหรับสถาปัตยกรรม Web API ที่ซับซ้อน พร้อมแนวทางปฏิบัติที่ดีที่สุด
การดึงค่า Session ID จาก Service Layer ภายใน ASP.NET Web API 2.0 เป็นโจทย์ที่ท้าทาย เนื่องจาก Web API ถูกออกแบบมาให้เป็น Stateless โดยธรรมชาติ เพื่อสนับสนุนสถาปัตยกรรม RESTful อย่างไรก็ตาม ในสถานการณ์ทางธุรกิจบางอย่าง การเข้าถึงหรือส่งต่อข้อมูล Session อาจเป็นสิ่งจำเป็น โดยเฉพาะเมื่อต้องทำงานร่วมกับ Service Layer ภายนอกที่มีการจัดการ Session ของตัวเอง บทความนี้จะนำเสนอเทคนิคระดับมืออาชีพและแนวทางปฏิบัติที่ดีที่สุดในการจัดการกับสถานการณ์นี้
ประเด็นสำคัญที่คุณควรรู้
- ความท้าทายของ Web API กับ Session: ASP.NET Web API ไม่ได้มีกลไกจัดการ Session ในตัวเหมือน ASP.NET MVC หรือ Web Forms การเปิดใช้งานต้องมีการกำหนดค่าเพิ่มเติมและอาจขัดกับหลักการ Stateless
- Token-Based Authentication คือทางออกที่แนะนำ: สำหรับ API สมัยใหม่ การใช้ Token (เช่น JWT) เป็นวิธีที่ปลอดภัย ยืดหยุ่น และสอดคล้องกับหลักการ REST มากกว่าการพึ่งพา Session แบบดั้งเดิม
- การจัดการ Session ของ Service Layer: หาก Service Layer (เช่น SAP Business One) มีการจัดการ Session ของตนเอง Web API ต้องมีกลไกในการรับ ส่งต่อ หรือเชื่อมโยง Session ID นั้นอย่างเหมาะสมและปลอดภัย
ทำความเข้าใจพื้นฐาน: Web API และความเป็น Stateless
ASP.NET Web API ถูกออกแบบมาเพื่อสร้าง HTTP services ที่เข้าถึงได้จากหลากหลายไคลเอนต์ หนึ่งในหลักการสำคัญของ REST (Representational State Transfer) ซึ่งเป็นสถาปัตยกรรมที่ Web API นิยมใช้ คือความเป็น Stateless หมายความว่าแต่ละคำขอ (request) จากไคลเอนต์ไปยังเซิร์ฟเวอร์จะต้องมีข้อมูลทั้งหมดที่จำเป็นในการทำความเข้าใจและประมวลผลคำขอนั้น เซิร์ฟเวอร์จะไม่เก็บข้อมูลสถานะของไคลเอนต์ไว้ระหว่างคำขอ
การใช้ Session โดยตรงใน Web API จึงมักไม่ได้รับการส่งเสริม เพราะเป็นการเพิ่ม "State" ให้กับเซิร์ฟเวอร์ ซึ่งอาจส่งผลต่อความสามารถในการขยายระบบ (scalability) และความยืดหยุ่น อย่างไรก็ตาม มีบางกรณีที่จำเป็นต้องมีการจัดการข้อมูลที่คล้าย Session โดยเฉพาะเมื่อต้องทำงานร่วมกับระบบอื่น (Service Layer) ที่อาจมีกลไก Session ของตัวเอง
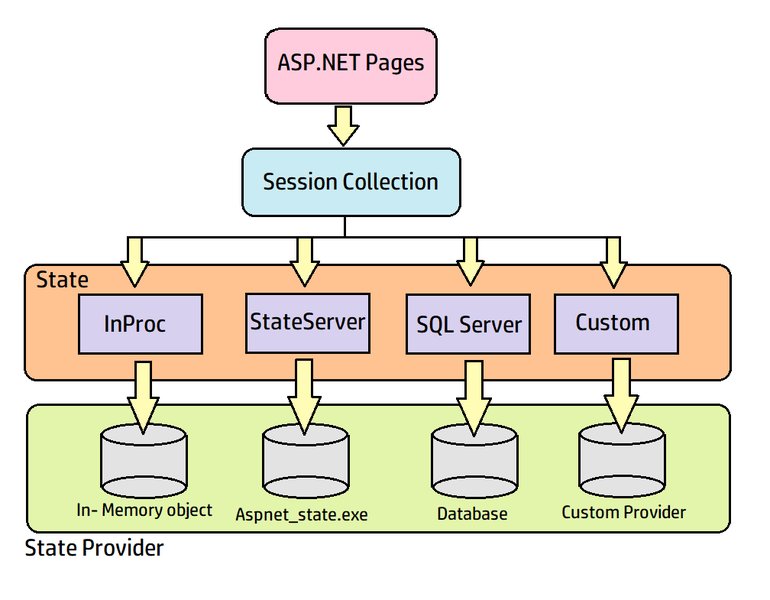
ภาพแสดงแนวคิดพื้นฐานของการทำงาน Session ใน ASP.NET
เทคนิคระดับมืออาชีพในการจัดการ Session ID
เมื่อมีความจำเป็นต้องดึงหรือใช้งาน Session ID ที่เกี่ยวข้องกับ Service Layer ใน ASP.NET Web API 2.0 มีหลายเทคนิคที่สามารถนำมาพิจารณาได้ โดยแต่ละวิธีก็มีข้อดี ข้อเสีย และความเหมาะสมที่แตกต่างกันไป
1. Token-Based Authentication (เช่น JWT)
แนวทางที่แนะนำและทันสมัย
นี่คือแนวทางที่แนะนำอย่างยิ่งสำหรับ Web API สมัยใหม่ แทนที่จะพึ่งพา Session ของ ASP.NET หรือการส่ง Session ID ของ Service Layer โดยตรง ให้ใช้ Token (เช่น JSON Web Token - JWT) ในการยืนยันตัวตนและอนุญาตการเข้าถึง
- กระบวนการทำงาน:
- ผู้ใช้ล็อกอินผ่าน Web API
- Web API อาจติดต่อ Service Layer เพื่อตรวจสอบสิทธิ์ (Authentication)
- หากสำเร็จ Service Layer อาจส่งคืนข้อมูลที่จำเป็น (รวมถึง Session ID ของ Service Layer หากมีและจำเป็น)
- Web API สร้าง Token (เช่น JWT) ที่มีข้อมูลของผู้ใช้ (Claims) และอาจรวม Session ID ของ Service Layer หรือข้อมูลอ้างอิงอื่นๆ ที่จำเป็นเข้าไปใน Token นั้นด้วย
- Token นี้จะถูกส่งกลับไปยังไคลเอนต์
- ไคลเอนต์จะต้องส่ง Token นี้มาในทุกคำขอ (Request Header) ไปยัง Web API
- Web API ตรวจสอบความถูกต้องของ Token และสามารถดึงข้อมูล Session ID ของ Service Layer (หากมี) จาก Token เพื่อใช้ในการเรียก Service Layer ต่อไป
- ข้อดี:
- Web API ยังคงเป็น Stateless
- ปลอดภัยกว่า (เมื่อใช้อย่างถูกต้อง) และสามารถป้องกันการปลอมแปลง Session (CSRF) ได้ดีกว่า
- รองรับการขยายขนาด (Scalability) ได้ดีเยี่ยม
- เหมาะสำหรับสถาปัตยกรรม Microservices และ Mobile Applications
- ข้อควรพิจารณา:
- การจัดการ Token (การสร้าง, การหมดอายุ, การ Refresh Token) ต้องทำอย่างรอบคอบ
- ขนาดของ Token หากมีข้อมูลมากเกินไป อาจส่งผลต่อประสิทธิภาพ
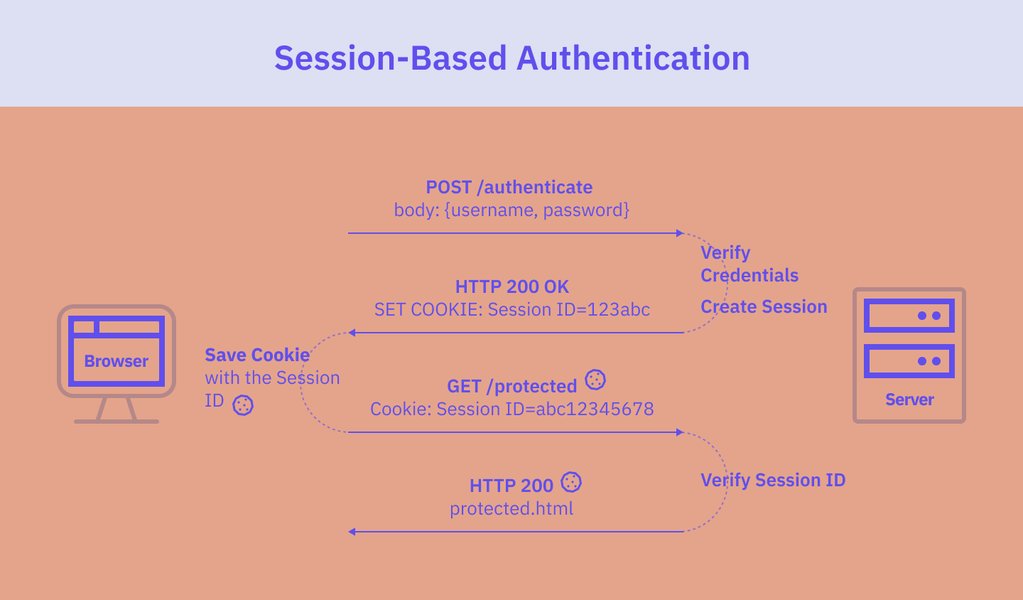
แผนภาพแสดงการทำงานของ Session-based Authentication (ซ้าย) เทียบกับ Token-based (ขวา) ซึ่ง Token-based เป็นที่นิยมสำหรับ APIs
2. การส่ง Session ID ของ Service Layer ผ่าน Header หรือ Body ของคำขอ
แนวทางทางตรงเมื่อจำเป็น
หาก Service Layer มีการจัดการ Session ของตัวเอง และ Web API จำเป็นต้องใช้ Session ID นั้นเพื่อสื่อสารกับ Service Layer ไคลเอนต์สามารถส่ง Session ID นี้มากับคำขอได้
- กระบวนการทำงาน:
- ไคลเอนต์ทำการล็อกอินหรือกระบวนการที่ทำให้ได้ Session ID จาก Service Layer (อาจผ่าน Web API หรือโดยตรงกับ Service Layer ในบางกรณี)
- ไคลเอนต์จัดเก็บ Session ID ของ Service Layer
- ในทุกคำขอที่ต้องการการยืนยัน Session กับ Service Layer ไคลเอนต์จะส่ง Session ID นี้มาใน HTTP Header ที่กำหนดเอง (เช่น
X-Service-Session-ID) หรือใน Body ของคำขอ - Web API รับค่า Session ID นี้และนำไปใช้ในการเรียก Service Layer
- ข้อดี:
- ค่อนข้างตรงไปตรงมาในการนำไปใช้ในฝั่ง Web API
- Web API ไม่จำเป็นต้องจัดการสถานะ Session ของ Service Layer โดยตรง
- ข้อควรพิจารณา:
- ต้องมั่นใจว่า Session ID ของ Service Layer ถูกจัดการอย่างปลอดภัยที่ฝั่งไคลเอนต์ และส่งผ่านการเชื่อมต่อที่ปลอดภัย (HTTPS)
- เป็นการโยนภาระในการจัดการ Session ID ของ Service Layer ไปที่ไคลเอนต์
- อาจไม่เหมาะหาก Session ID มีความอ่อนไหวสูงและต้องการการป้องกันเพิ่มเติม
3. การเปิดใช้งาน Session ใน ASP.NET Web API 2.0 (ด้วยความระมัดระวัง)
เมื่อต้องใช้ Session ของ ASP.NET โดยตรง
แม้ว่าโดยทั่วไปจะไม่แนะนำ แต่ก็มีวิธีการเปิดใช้งาน Session State ใน ASP.NET Web API 2.0 ซึ่งจะทำให้สามารถเข้าถึง HttpContext.Current.Session ได้ วิธีนี้อาจจำเป็นในบางระบบเดิมหรือเมื่อต้องการความเข้ากันได้บางอย่าง
- ขั้นตอนการเปิดใช้งาน:
- กำหนดค่าใน
web.config:ต้องเปิดใช้งาน sessionState ในส่วน
<system.web>:<configuration> <system.web> <sessionState mode="InProc" cookieless="UseCookies" timeout="20" /> </system.web> </configuration>mode="InProc"เก็บ Session ในหน่วยความจำของเซิร์ฟเวอร์ (ไม่แนะนำสำหรับ Production ที่ต้องการความทนทาน) ควรพิจารณาStateServerหรือSQLServerแทน - การเข้าถึง Session ID ใน Controller:
เมื่อเปิดใช้งานแล้ว สามารถเข้าถึง Session ID ผ่าน
HttpContext.Current.Session.SessionIDใน Controller ได้:using System.Web; using System.Web.Http; public class ValuesController : ApiController { public string GetSessionData() { if (HttpContext.Current.Session != null) { string sessionId = HttpContext.Current.Session.SessionID; // สามารถใช้ sessionId หรือเก็บค่าใน Session // HttpContext.Current.Session["MyData"] = "Some Value"; return $"ASP.NET Session ID: {sessionId}"; } return "Session not available."; } } - การบังคับให้มี Session State:
ในบางกรณี Web API อาจไม่ได้สร้าง Session โดยอัตโนมัติสำหรับทุก Request คุณอาจต้องสร้าง
DelegatingHandlerหรือMessage Handlerเพื่อให้แน่ใจว่า Session State ถูกเตรียมพร้อม หรือใช้ Attribute บน Controller หรือ Action ที่ต้องการ Sessionตัวอย่างการใช้
IRequiresSessionStateหรือIReadOnlySessionState(ผ่าน custom route handler หรือ HttpControllerHandler) เป็นวิธีหนึ่งที่ซับซ้อนกว่า ซึ่งบางคำตอบได้กล่าวถึง แต่การตั้งค่าใน Global.asax.cs หรือการใช้ attribute ที่เหมาะสมมักจะเพียงพอสำหรับการทำให้HttpContext.Current.Sessionพร้อมใช้งาน
- กำหนดค่าใน
- ข้อดี:
- อาจง่ายสำหรับนักพัฒนาที่คุ้นเคยกับ ASP.NET Web Forms/MVC
- สามารถใช้เก็บข้อมูลชั่วคราวของผู้ใช้ได้
- ข้อควรพิจารณา:
- ขัดกับหลักการ Stateless ของ RESTful API
- อาจมีปัญหากับ Scalability โดยเฉพาะเมื่อใช้
InProcmode - เพิ่มความผูกพัน (Coupling) ระหว่าง Web API กับ Session State Management ของ ASP.NET
- ไม่ถือเป็น "ระดับมืออาชีพ" สำหรับ API ที่ต้องการความยืดหยุ่นและประสิทธิภาพสูง เว้นแต่จะมีข้อจำกัดทางเทคนิคที่หลีกเลี่ยงไม่ได้
4. การสร้าง Layer ระหว่าง Web API และ Service Layer
สำหรับสถาปัตยกรรมที่ซับซ้อน
ในสถานการณ์ที่ซับซ้อน โดยเฉพาะเมื่อ Service Layer มีตรรกะการจัดการ Session ที่ซับซ้อน การสร้าง Layer กลาง (Facade หรือ Adapter Layer) ระหว่าง Web API และ Service Layer อาจเป็นประโยชน์ Layer นี้จะรับผิดชอบในการจัดการการสื่อสารและ Session กับ Service Layer โดยเฉพาะ
- กระบวนการทำงาน:
- Web API รับคำขอจากไคลเอนต์ (อาจมี Token หรือข้อมูลระบุตัวตนอื่น)
- Web API เรียกใช้ Layer กลาง
- Layer กลางนี้จะจัดการการสร้าง/การดูแล Session กับ Service Layer โดยอาจใช้ Session ID ของ ASP.NET (หากจำเป็น) หรือ Token เพื่อระบุผู้ใช้ และใช้ข้อมูลนั้นในการจัดการ Session กับ Service Layer
- ข้อดี:
- แยกความกังวล (Separation of Concerns) ทำให้ Web API ยังคง Stateless ได้มากขึ้น
- การจัดการ Session ที่ซับซ้อนของ Service Layer ถูกห่อหุ้มไว้ใน Layer กลาง
- เพิ่มความสามารถในการทดสอบ (Testability) และการบำรุงรักษา (Maintainability)
- ข้อควรพิจารณา:
- เพิ่มความซับซ้อนในการออกแบบและโครงสร้างของระบบโดยรวม
วิดีโอนี้อธิบายเกี่ยวกับการใช้ Session State ใน ASP.NET ซึ่งให้ความเข้าใจพื้นฐาน แม้ว่าสำหรับ Web API จะมีข้อควรพิจารณาเพิ่มเติม
การเปรียบเทียบเทคนิคการจัดการ Session
การเลือกเทคนิคที่เหมาะสมขึ้นอยู่กับความต้องการของระบบ สถาปัตยกรรม และข้อจำกัดต่างๆ ตารางด้านล่างสรุปข้อดีข้อเสียของแนวทางหลักๆ:
| เทคนิค | ข้อดีหลัก | ข้อเสียหลัก | ความเหมาะสม |
|---|---|---|---|
| Token-Based Authentication (JWT) | Stateless, ปลอดภัยสูง, Scalable, เหมาะกับ API สมัยใหม่ | จัดการ Token lifecycle, ขนาด Token อาจใหญ่ | แนะนำเป็นอันดับแรกสำหรับ Web API ทั่วไปและระบบใหม่ |
| ส่ง Session ID ของ Service Layer ผ่าน Header/Body | ตรงไปตรงมา, Web API ไม่ต้องจัดการ Session โดยตรง | ความปลอดภัยขึ้นกับไคลเอนต์, โยนภาระให้ไคลเอนต์ | เมื่อต้องทำงานกับ Service Layer ที่มี Session ของตัวเอง และไคลเอนต์สามารถจัดการได้ |
| เปิดใช้งาน Session ใน ASP.NET Web API | คุ้นเคยสำหรับนักพัฒนา ASP.NET เดิม, เก็บข้อมูลชั่วคราวได้ | ขัดหลัก Stateless, ปัญหา Scalability (InProc), ไม่เหมาะกับ API สมัยใหม่ | ระบบเดิม, สถานการณ์เฉพาะที่จำเป็นต้องใช้ Session ของ ASP.NET จริงๆ (ใช้ด้วยความระมัดระวัง) |
| Layer กลางจัดการ Session | แยกความกังวล, Web API Stateless, จัดการความซับซ้อนของ Service Layer Session | เพิ่มความซับซ้อนของสถาปัตยกรรม | ระบบขนาดใหญ่ที่มี Service Layer ที่ซับซ้อน |
กราฟเรดาร์ด้านล่างแสดงการเปรียบเทียบคุณลักษณะต่างๆ ของเทคนิคการจัดการ Session ID ในมุมมองที่แตกต่างกัน:
กราฟนี้แสดงให้เห็นว่า Token-Based Authentication มักจะได้คะแนนสูงในด้าน Security, Scalability และ Statelessness ในขณะที่การใช้ ASP.NET Session โดยตรงใน Web API อาจง่ายในการเริ่มต้น แต่มีข้อจำกัดในด้านอื่นๆ
ผังความคิด: การตัดสินใจเลือกเทคนิคจัดการ Session
Mindmap ด้านล่างนี้จะช่วยให้เห็นภาพรวมของกระบวนการตัดสินใจและปัจจัยที่เกี่ยวข้องกับการเลือกเทคนิคในการจัดการ Session ID ใน ASP.NET Web API 2.0 เมื่อต้องทำงานร่วมกับ Service Layer:
ใน ASP.NET Web API 2.0"] id1["ความต้องการหลัก"] id1_1["Web API เป็น Stateless (RESTful)?"] id1_1_1["ใช่ (แนะนำ)"] id1_1_1_1["ใช้ Token-Based Authentication (JWT)"] id1_1_1_1_1["เก็บ Service Layer Session ID (ถ้าจำเป็น) ใน Token Claims"] id1_1_1_2["ไคลเอนต์ส่ง Service Layer Session ID ผ่าน Header/Body"] id1_1_2["ไม่ (จำเป็นต้องใช้ Session ของ ASP.NET)"] id1_1_2_1["เปิดใช้งาน Session ใน Web API (HttpContext.Current.Session)"] id1_1_2_1_1["กำหนดค่า web.config"] id1_1_2_1_2["พิจารณา Session State Mode (InProc, StateServer, SQLServer)"] id1_1_2_1_3["ระวังผลกระทบต่อ Scalability"] id2["ลักษณะของ Service Layer"] id2_1["Service Layer มี Session Management ของตัวเอง?"] id2_1_1["ใช่ (เช่น SAP Business One)"] id2_1_1_1["ต้องส่ง Session ID ที่ถูกต้องไปยัง Service Layer"] id2_1_1_2["พิจารณาสร้าง Layer กลางถ้าซับซ้อน"] id2_1_2["ไม่ (Service Layer เป็น Stateless หรือใช้ Token)"] id2_1_2_1["ลดความซับซ้อนในการจัดการ Session ข้าม Layer"] id3["ข้อควรพิจารณาด้านความปลอดภัย"] id3_1["ใช้ HTTPS เสมอ"] id3_2["ป้องกัน Session Fixation/Hijacking"] id3_3["อย่าเก็บข้อมูล Sensitive ใน Session โดยตรง"] id3_4["จัดการ Token/Session ID หมดอายุ"] id4["แนวทางปฏิบัติที่ดีที่สุด"] id4_1["แยก Authentication/Authorization Logic"] id4_2["Logging และ Monitoring"] id4_3["ศึกษาเอกสาร Service Layer API"]
Mindmap นี้สรุปปัจจัยสำคัญที่ต้องพิจารณา ตั้งแต่ลักษณะของ Web API และ Service Layer ไปจนถึงข้อควรคำนึงด้านความปลอดภัย เพื่อนำไปสู่การเลือกใช้เทคนิคที่เหมาะสมที่สุด
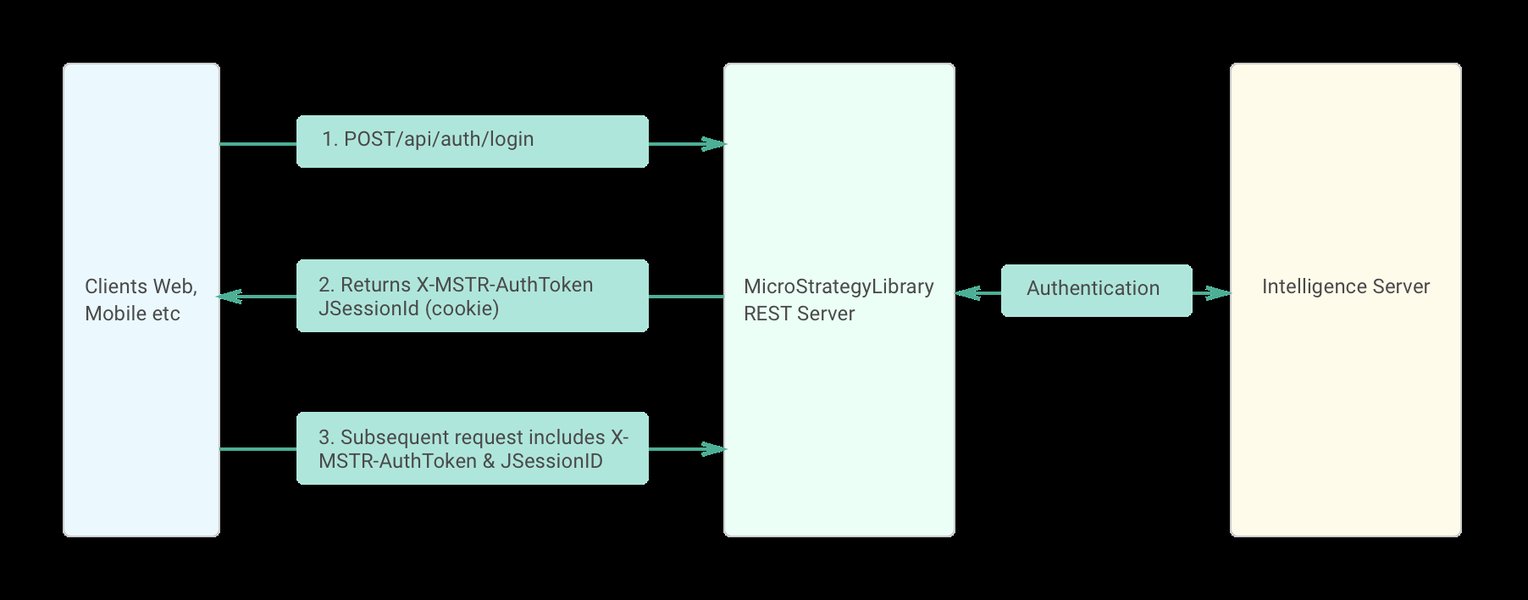
ตัวอย่างขั้นตอนการทำงานของระบบ Login ใน REST API ซึ่งมักเกี่ยวข้องกับการสร้าง Session หรือ Token
คำถามที่พบบ่อย (FAQ)
HttpContext.Current.Session ใน Web API มีข้อเสียอย่างไร?
คำค้นหาที่เกี่ยวข้องเพื่อศึกษาเพิ่มเติม
- แนวทางการใช้ Token-Based Authentication ใน ASP.NET Web API 2.0 คืออะไร?
- จะตั้งค่า Session State Mode เป็น SQLServer ใน ASP.NET Web API เพื่อรองรับการขยายระบบได้อย่างไร?
- ความแตกต่างระหว่าง IRequiresSessionState และ IReadOnlySessionState ใน ASP.NET คืออะไร และควรใช้เมื่อใด?
- จะจัดการ Session Timeout และเพิ่มความปลอดภัยให้กับ Session ID ใน Web API ได้อย่างไรบ้าง?
แหล่งอ้างอิง
Last updated May 11, 2025