
透明大页(THP)禁用指南:Docker Compose完整解决方案
掌握多种方法禁用THP,提升容器性能和稳定性的技术指南
THP禁用核心策略
- 宿主机配置法 - 直接在宿主机系统级别禁用透明大页,最可靠且持久的解决方案
- 特权容器法 - 通过创建具有特权的容器,在Docker环境中动态禁用THP
- Systemd服务法 - 利用系统服务确保在容器启动前THP被正确禁用
透明大页(Transparent Huge Pages, THP)是Linux内核的一项内存管理功能,但对于Redis、MongoDB等数据库容器来说,它可能导致性能问题、延迟波动和内存使用异常。在Docker Compose环境中禁用THP需要特殊处理,因为THP是内核级别设置,容器本身无法直接修改。本文提供全面的解决方案,帮助您在Docker Compose环境中成功禁用THP。
为什么需要禁用透明大页?
透明大页(THP)是Linux内核中的一项功能,旨在通过使用较大的内存页面(通常为2MB,而不是默认的4KB)来提高系统性能。然而,某些应用程序(特别是数据库系统)在THP启用时可能会遇到问题:
THP的优缺点分析
| 优点 | 缺点 |
|---|---|
| 减少TLB(转译后备缓冲区)未命中 | 可能导致内存分配延迟波动 |
| 对大内存应用提高性能 | 内存碎片整理(defrag)过程可能导致暂停 |
| 减少内存管理开销 | Redis/MongoDB等应用程序性能下降 |
| 适合通用工作负载 | 内存使用效率可能降低 |
许多数据库供应商(如Redis、MongoDB)明确建议在其生产环境中禁用THP。这是因为这些系统有自己的内存管理机制,与THP不兼容可能导致性能问题。
检查当前THP状态
在尝试禁用THP前,您应该首先检查系统当前的THP配置状态。在宿主机上运行以下命令:
cat /sys/kernel/mm/transparent_hugepage/enabled
cat /sys/kernel/mm/transparent_hugepage/defrag
输出通常会显示 [always] madvise never 或类似内容,其中中括号 [] 表示当前激活的配置。如果 [always] 处于激活状态,表示THP已启用,需要禁用它。
方法一:在宿主机上禁用THP
这是最直接和推荐的方法,因为THP是宿主机内核级别的设置,在宿主机上禁用能确保所有容器都不受THP影响。
临时禁用(重启后失效)
echo never > /sys/kernel/mm/transparent_hugepage/enabled
echo never > /sys/kernel/mm/transparent_hugepage/defrag
永久禁用(适用于大多数Linux发行版)
使用rc.local方法
- 编辑(或创建)
/etc/rc.local文件: - 添加以下内容(确保在
exit 0之前): - 赋予执行权限:
sudo nano /etc/rc.local#!/bin/bash
if test -f /sys/kernel/mm/transparent_hugepage/enabled; then
echo never > /sys/kernel/mm/transparent_hugepage/enabled
fi
if test -f /sys/kernel/mm/transparent_hugepage/defrag; then
echo never > /sys/kernel/mm/transparent_hugepage/defrag
fi
exit 0sudo chmod +x /etc/rc.local使用systemd方法(现代Linux系统)
- 创建systemd服务文件:
- 添加以下内容:
- 启用并启动服务:
sudo nano /etc/systemd/system/disable-thp.service[Unit]
Description=Disable Transparent Huge Pages
Before=docker.service
[Service]
Type=oneshot
ExecStart=/bin/sh -c "echo never > /sys/kernel/mm/transparent_hugepage/enabled"
ExecStart=/bin/sh -c "echo never > /sys/kernel/mm/transparent_hugepage/defrag"
RemainAfterExit=yes
[Install]
WantedBy=multi-user.targetsudo systemctl daemon-reload
sudo systemctl enable disable-thp.service
sudo systemctl start disable-thp.service方法二:使用特权容器在Docker Compose中禁用THP
如果您无法直接访问宿主机配置(例如某些云环境),您可以通过Docker Compose中的特权容器来禁用THP。
步骤1:创建THP禁用脚本
创建一个名为 disable_thp.sh 的文件:
#!/bin/bash
set -e
echo never > /sys/kernel/mm/transparent_hugepage/enabled
echo never > /sys/kernel/mm/transparent_hugepage/defrag
# 保持容器运行,以便其他服务可以依赖它
tail -f /dev/null
步骤2:创建Dockerfile
FROM ubuntu:latest
COPY disable_thp.sh /disable_thp.sh
RUN chmod +x /disable_thp.sh
CMD ["/disable_thp.sh"]
步骤3:在docker-compose.yml中配置
version: '3'
services:
  thp-disabler:
    build: .
    privileged: true
    restart: always

  redis:
    image: redis:latest
    depends_on:
      - thp-disabler

  # 其他服务...
注意:使用特权容器可能带来安全风险,请谨慎使用,并确保在可控环境中应用此方法。
方法三:使用Docker Compose选项
某些Docker版本支持在docker-compose.yml中直接设置系统控制参数,虽然不能直接设置THP,但可以设置其他相关参数:
version: '2.4'  # 需要至少2.4版本
services:
  redis:
    image: redis:latest
    sysctls:
      vm.swappiness: 0
      vm.overcommit_memory: 1
      # 注意:直接设置transparent_hugepage不被支持
    restart: always
此方法不能直接禁用THP,需要与其他方法结合使用。
THP对不同数据库的影响
上图展示了THP对Redis和MongoDB性能的影响。可以看到,禁用THP后,各方面性能指标都有明显提升,特别是在内存使用效率、查询性能和长期稳定性方面。
THP禁用后的验证
禁用THP后,您应该验证配置是否生效。在容器内或宿主机上执行:
cat /sys/kernel/mm/transparent_hugepage/enabled
cat /sys/kernel/mm/transparent_hugepage/defrag
两者的输出应该都显示 [never] always madvise,表示THP已成功禁用。
监控THP状态的思维导图
THP禁用实际案例
上面的视频详细演示了如何在Linux系统中禁用Transparent Huge Pages,包括临时禁用和永久禁用的方法。视频中的技术同样适用于Docker宿主机,可以帮助您更好地理解THP禁用的具体步骤和注意事项。
常见THP相关图像
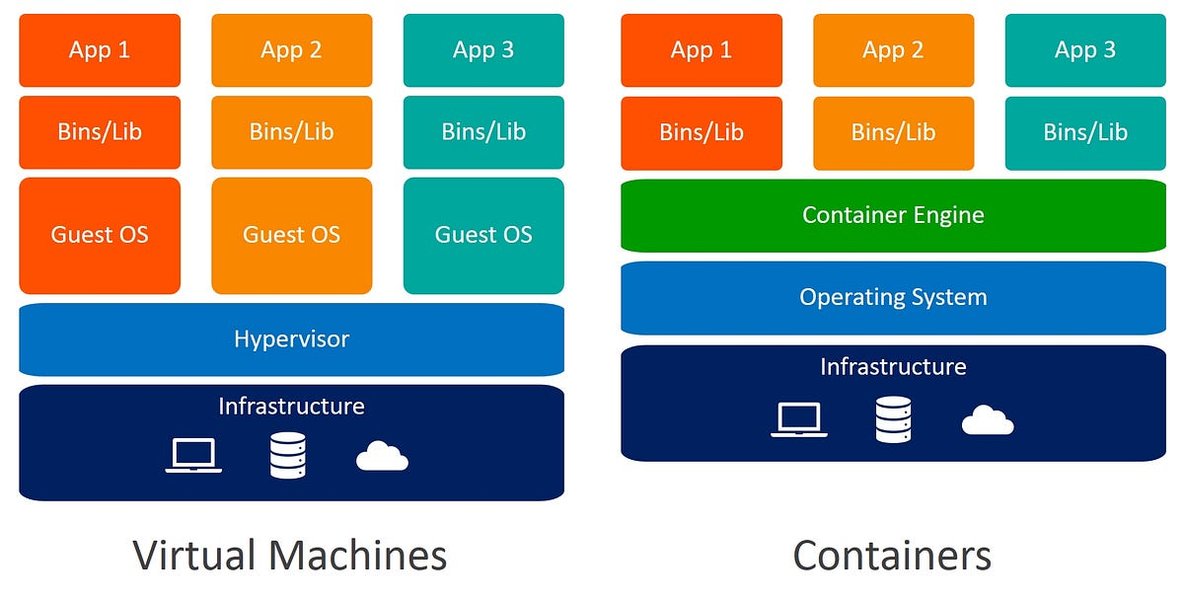
Docker容器架构示意图 - 显示容器如何共享宿主机内核
此图展示了Docker容器架构,能够帮助理解为什么透明大页需要在宿主机级别禁用 - 因为所有容器共享宿主机的内核,而THP是内核级别的设置。无论您在容器内做什么配置,都无法改变宿主机内核的THP设置,除非使用特权容器。
常见问题解答
为什么需要禁用透明大页(THP)?
禁用THP会对系统整体性能有影响吗?
特权容器(privileged container)有什么安全风险?
如何确认THP已成功禁用?
/sys/kernel/mm/transparent_hugepage/enabled 和 /sys/kernel/mm/transparent_hugepage/defrag 文件的内容来确认THP状态。如果输出显示 [never] always madvise,则表示THP已成功禁用。此外,您还可以检查应用程序日志,确认是否不再出现THP相关的警告或错误信息。
禁用THP后需要重启容器吗?
参考资料
- 如何为Docker for Mac/Windows禁用透明大页 - Stack Overflow
- 禁用THP的缺点以及为什么默认启用 - Unix Stack Exchange
- 如何禁用Redis/TokuDB所需的透明大页 - Docker Forums
- 如何在RHEL系统中禁用透明大页 - Red Hat
- MongoDB容器的透明大页禁用脚本 - GitHub
- 在Kubernetes中禁用透明大页 - Medium
推荐搜索
Last updated April 8, 2025