
透明大页(THP)与Docker容器:为何无法仅在容器内禁用THP
深入探讨Docker容器架构与内核资源共享机制下的THP管理策略
要点摘要
- 内核共享限制: Docker容器共享宿主机内核,无法在单个容器内独立禁用THP而不影响整个系统
- 全局参数性质: 透明大页是内核级全局参数,修改会影响所有容器和宿主机进程
- 替代解决方案: 可通过特权容器、宿主机配置或Kubernetes机制管理THP,但均需考虑全局影响
为什么不能仅在容器内禁用透明大页
通过docker-compose仅在容器内禁用Transparent Huge Pages (THP)在技术上是不可行的。这是因为Docker的基本设计原理决定了这一限制。Docker容器与虚拟机不同,它们不运行独立的内核,而是共享宿主机的内核。透明大页是Linux内核的一项功能,作为内核级别的设置,它会全局应用于整个系统。
Docker容器与内核共享机制
Docker容器本质上是共享宿主机内核的隔离进程集合。尽管容器提供了文件系统、网络和进程的隔离,但它们仍然使用宿主机的内核。这意味着影响内核行为的参数(如THP)无法被容器单独修改而不影响其他容器和宿主机本身。
透明大页配置与系统性能
透明大页是Linux内核的一项内存管理功能,旨在通过使用更大的内存页(通常为2MB而不是4KB)来提高性能。然而,对于某些应用程序如Redis、MongoDB和Couchbase,THP可能导致性能问题,包括延迟峰值和内存使用率增加。这就是为什么这些应用程序通常推荐禁用THP。
应用程序对THP敏感性分析
| 应用程序 | THP敏感度 | 常见问题 | 官方建议 |
|---|---|---|---|
| Redis | 高 | 延迟峰值、内存碎片 | 强烈建议禁用THP |
| MongoDB | 高 | 内存管理问题、性能不稳定 | 官方文档要求禁用THP |
| Couchbase | 高 | 内存管理冲突 | 必须禁用THP |
| PostgreSQL | 中 | 可能的内存碎片 | 建议禁用THP |
| Nginx | 低 | 一般无明显问题 | 无特殊要求 |
管理Docker环境中的THP的可行方法
虽然无法仅在容器内禁用THP,但有几种方法可以在Docker环境中管理THP设置:
方法1:在宿主机上禁用THP(推荐)
最直接、最可靠的方法是在宿主机级别禁用THP,这样所有容器都会继承这一设置。
echo never > /sys/kernel/mm/transparent_hugepage/enabled
echo never > /sys/kernel/mm/transparent_hugepage/defrag为了使这些设置在系统重启后保持,可以将上述命令添加到宿主机的/etc/rc.local文件中,或创建一个systemd服务。
方法2:使用特权容器修改宿主机设置
如果无法直接访问宿主机,可以使用特权容器来修改THP设置。这种方法会影响整个系统,而不仅仅是单个容器。
Docker Compose示例
yaml version: '3' services: thp-disabler: image: ubuntu:latest privileged: true restart: always entrypoint: | bash -c " echo never > /sys/kernel/mm/transparent_hugepage/enabled echo never > /sys/kernel/mm/transparent_hugepage/defrag tail -f /dev/null " your-app: image: your-app-image # 其他配置... depends_on: - thp-disabler ```方法3:在Kubernetes环境中使用DaemonSet或init容器
在Kubernetes环境中,可以使用DaemonSet在每个节点上运行一个pod来禁用THP,或者使用init容器在主容器启动前禁用THP。
在Docker环境中使用sysctl设置
虽然docker-compose支持通过sysctls选项设置一些内核参数,但这不适用于THP,因为THP不是通过sysctl管理的,而是通过/sys/kernel/mm/transparent_hugepage/目录下的文件。尽管如此,您可以在docker-compose中设置其他可能影响性能的内核参数。
理解Docker容器与宿主机内核的交互
Docker容器中的进程实际上是在宿主机内核上运行的。容器提供的是进程隔离,而不是内核隔离。这与虚拟机有本质区别,虚拟机拥有自己的内核,可以独立控制所有内核参数。
Docker架构与内核交互模型
在Docker架构中,容器进程通过命名空间(namespaces)和控制组(cgroups)实现隔离和资源限制,但它们共享同一个内核。这种设计使得容器轻量高效,但也限制了对内核参数的独立控制能力。
上面的视频详细介绍了如何在Linux系统中禁用透明大页,这些步骤也适用于Docker宿主机。视频中展示的命令和配置方法可以帮助你理解THP的禁用过程。
相关应用的特点与THP需求
Docker中常见需要禁用THP的应用
了解为什么某些应用程序需要禁用THP是很重要的。以下是最常见的需要禁用THP的应用及其原因:
Redis
Redis是一个内存数据结构存储,用作数据库、缓存和消息代理。Redis对内存使用非常敏感,THP可能导致Redis服务器出现延迟峰值,特别是在内存压力较大时。Redis文档明确建议禁用THP以获得最佳性能。
MongoDB
MongoDB是一个文档数据库,设计用于易用性和可扩展性。MongoDB的内存管理与THP可能冲突,导致性能下降和内存使用效率降低。MongoDB官方建议在所有生产环境中禁用THP。
Couchbase
Couchbase是一个分布式NoSQL文档数据库。Couchbase Server自己管理虚拟内存,与操作系统的THP机制冲突。Couchbase文档强烈要求禁用THP,否则可能导致严重的性能问题。
Docker容器与THP相关的视觉资料
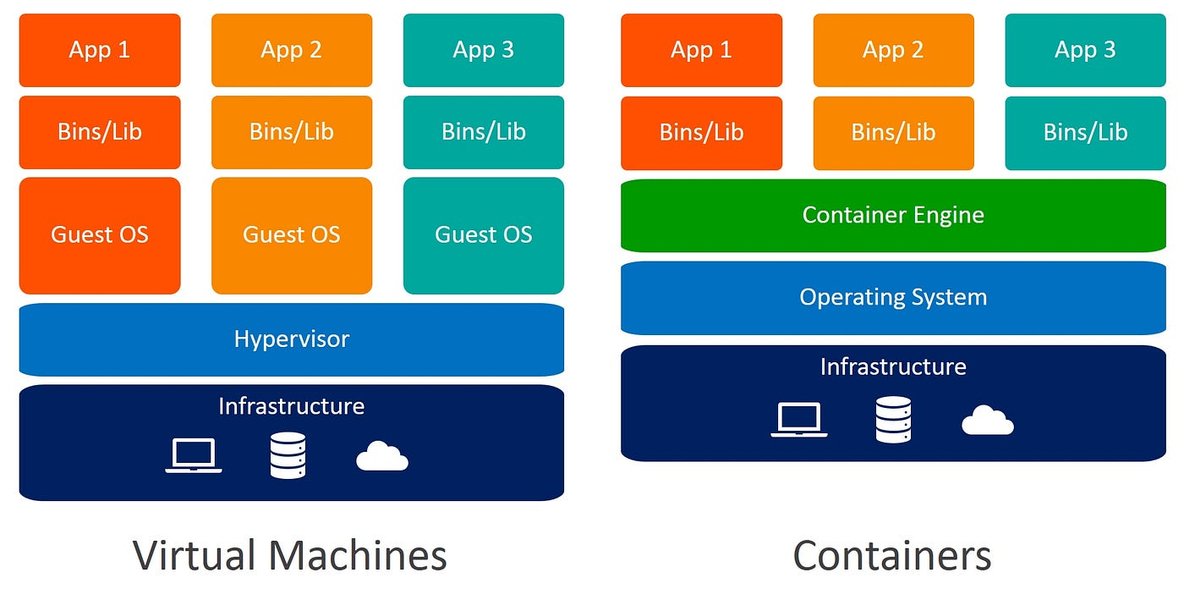
Docker容器架构示意图 - 展示了容器如何共享宿主机内核
透明大页内存管理 - 展示THP如何影响内存分配
常见问题解答
参考资料
- 如何在Docker for Mac/Windows中禁用透明大页 - Stack Overflow
- 在Docker机器中禁用透明大页 - Redis官方Docker库Issue
- 从Kubernetes禁用透明大页 - Stack Overflow
- 禁用透明大页 - Couchbase官方文档
- 如何在Red Hat系统中禁用或启用透明大页 - Red Hat知识库
- 如何在Docker中禁用透明大页 - Docker论坛
推荐阅读
Last updated April 8, 2025