
Устранение уязвимости CSRF (CVE-2019-10353) в Jenkins и влияние на gitea-plugin: Руководство для Java-разработчика
Повышаем безопасность вашего gitea-plugin путем правильной обработки CSRF-токенов в Jenkins.
Приветствую! Как опытный Java-разработчик, я помогу вам разобраться с уязвимостью SECURITY-626 / CVE-2019-10353, которая затрагивает Jenkins и, соответственно, плагины вроде вашего gitea-plugin. Суть проблемы заключается в том, что ранее токены защиты от межсайтовой подделки запросов (CSRF) в Jenkins не имели срока действия и проверялись только по аутентификации пользователя и IP-адресу. Это открывало возможности для атак, если злоумышленник мог получить такой токен.
Ключевые моменты
- Суть уязвимости CVE-2019-10353: CSRF-токены в Jenkins версий до 2.185 (weekly) и 2.176.1 (LTS) не были привязаны к сессии пользователя, что позволяло их повторное использование при определенных условиях.
- Основное решение: Обновление ядра Jenkins до исправленных версий, где CSRF-токены теперь привязаны к идентификатору веб-сессии и становятся недействительными при ее завершении.
- Влияние на gitea-plugin: Плагин выигрывает от исправлений в ядре Jenkins. Ваша задача — обеспечить работу плагина на обновленной и правильно сконфигурированной версии Jenkins, а также следовать лучшим практикам безопасности при взаимодействии с API Jenkins.
Понимание уязвимости CVE-2019-10353 (SECURITY-626)
Как работали старые CSRF-токены?
В затронутых версиях Jenkins CSRF-токены (часто называемые "crumbs") генерировались и проверялись на основе двух основных факторов:
- Аутентификация пользователя: Токен был связан с конкретным пользователем.
- IP-адрес пользователя: Проверялось, совпадает ли IP-адрес запроса с IP-адресом, для которого токен был выдан.
Проблема заключалась в том, что если злоумышленник каким-либо образом (например, через XSS-атаку или другие методы) получал действительный CSRF-токен другого пользователя, он мог использовать этот токен для выполнения вредоносных действий от имени жертвы. Это было возможно, пока IP-адрес жертвы оставался неизменным и сессия пользователя (даже если неактивная) формально существовала. Отсутствие привязки к активной веб-сессии и срока действия самого токена делало такую атаку осуществимой.
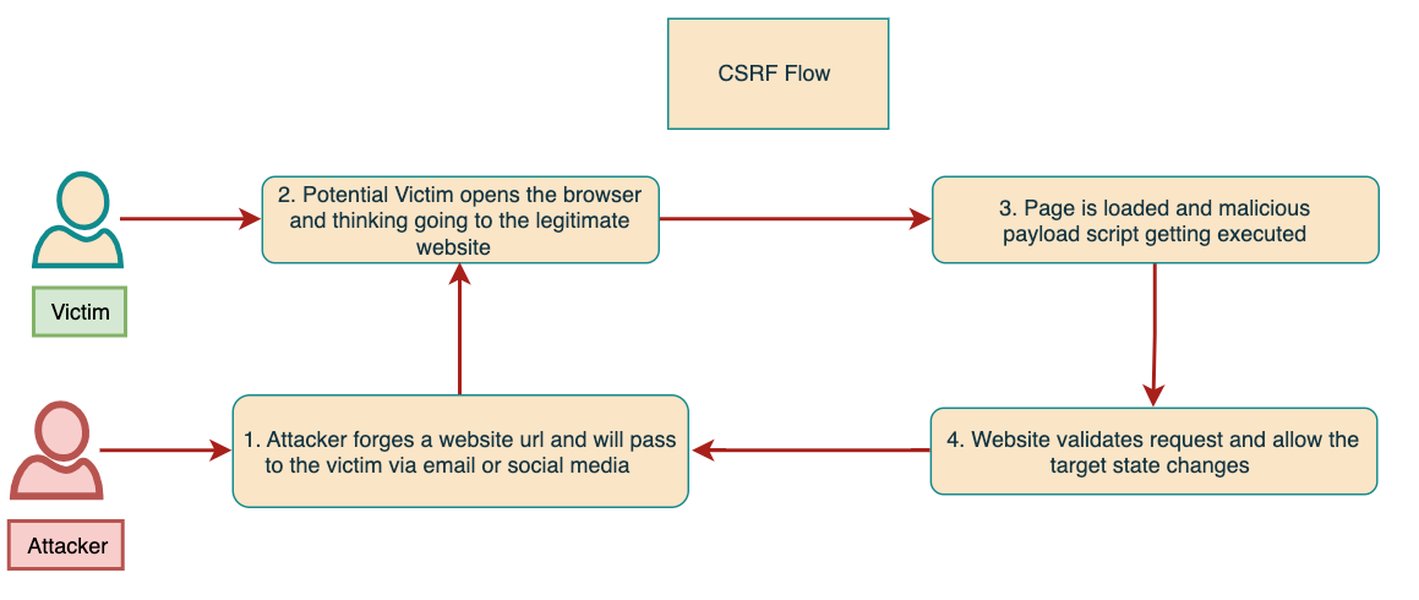
Пример схемы атаки CSRF.
Как было исправлено в Jenkins?
В Jenkins weekly после 2.185 и Jenkins LTS после 2.176.1 (в частности, начиная с 2.176.2) механизм CSRF-токенов был усовершенствован. Ключевое изменение:
- Привязка к идентификатору веб-сессии: Теперь CSRF-токены генерируются с учетом уникального идентификатора текущей веб-сессии пользователя.
- Срок действия, связанный с сессией: Когда веб-сессия пользователя истекает или становится недействительной (например, пользователь выходит из системы), все CSRF-токены, связанные с этой сессией, автоматически становятся недействительными.
- Создание сессии при генерации токена: Если у пользователя нет активной сессии, она создается при запросе CSRF-токена.
Это значительно повышает безопасность, так как даже если токен перехвачен, его использование ограничено временем жизни активной сессии и контекстом этой сессии.
Визуализация: Сравнение характеристик CSRF-токенов
Следующая диаграмма сравнивает ключевые характеристики старых и новых CSRF-токенов в Jenkins, наглядно демонстрируя улучшения безопасности после исправления уязвимости CVE-2019-10353.
Как видно из диаграммы, новые токены значительно превосходят старые по таким параметрам, как привязка к сессии и общая безопасность, что делает систему более устойчивой к CSRF-атакам.
Действия по устранению уязвимости для gitea-plugin
Поскольку CVE-2019-10353 является уязвимостью ядра Jenkins, основные шаги по ее "исправлению" в контексте вашего gitea-plugin сводятся к обеспечению работы плагина в безопасной среде Jenkins и следованию лучшим практикам.
1. Обновление Jenkins
Критически важный шаг
Это самое главное действие. Убедитесь, что ваша установка Jenkins обновлена до версии, включающей исправление:
- Jenkins weekly: 2.186 и выше
- Jenkins LTS: 2.176.2 и выше
Рекомендуется использовать последние стабильные версии. Обновление Jenkins гарантирует, что механизм CSRF-токенов работает по новой, безопасной схеме.
2. Проверка и настройка CSRF Protection в Jenkins
Убедитесь, что защита включена
В вашей установке Jenkins перейдите в «Manage Jenkins» (Управление Jenkins) → «Security» (Безопасность) (или «Configure Global Security» / «Настроить глобальную безопасность»). Убедитесь, что опция «CSRF Protection» (Защита от CSRF) включена.
- Crumb Issuer (Поставщик Crumb): По умолчанию используется «Default Crumb Issuer», который в обновленных версиях Jenkins корректно обрабатывает привязку к сессии. Для более строгой проверки можно рассмотреть «Strict Crumb Issuer».
- Enable proxy compatibility (Включить совместимость с прокси): Если Jenkins работает за обратным прокси-сервером, и IP-адреса пользователей могут изменяться с точки зрения Jenkins, включение этой опции может быть полезным. Она исключает проверку IP-адреса из CSRF-токена, полагаясь в большей степени на идентификатор сессии и аутентификацию.
Пример интерфейса настройки CSRF в Jenkins.
3. Обновление gitea-plugin и его зависимостей
Поддерживайте плагин в актуальном состоянии
Убедитесь, что сам gitea-plugin обновлен до последней версии. Разработчики плагинов могут выпускать обновления для улучшения совместимости с новыми механизмами безопасности Jenkins или для исправления собственных уязвимостей.
Если вы разработчик gitea-plugin, проверьте, что манифест плагина (pom.xml, если используется Maven) указывает на достаточно свежую версию Jenkins Core API как зависимость.
4. Безопасное взаимодействие с Jenkins API из плагина
Использование API-токенов
Для скриптовых клиентов и автоматизированных процессов, взаимодействующих с Jenkins API (что может делать gitea-plugin для определенных операций), настоятельно рекомендуется использовать API-токены вместо аутентификации по имени пользователя и паролю. Запросы, аутентифицированные с помощью API-токена, освобождены от проверки CSRF Crumb'а, начиная с Jenkins 2.96 (weekly) / 2.107 (LTS). Это более безопасный и предпочтительный метод для автоматизации.
Обработка CSRF-токенов в коде плагина (если применимо)
Если gitea-plugin имеет собственные HTTP-эндпоинты (например, для вебхуков от Gitea или для настроек через UI), которые изменяют состояние и доступны через браузер, они должны быть защищены от CSRF. Обычно Jenkins предоставляет механизмы для этого (например, аннотация @RequirePOST для Stapler-запросов).
Если по какой-то причине плагин реализует собственный механизм генерации и проверки CSRF-токенов, не полагаясь на встроенный в Jenkins, то именно в этом кастомном коде и нужно реализовать привязку к сессии. Пример на Java, как это могло бы выглядеть (концептуально):
// Пример концептуального менеджера CSRF-токенов с привязкой к сессии
// Этот код следует использовать, только если плагин имеет собственные эндпоинты,
// не покрываемые стандартной CSRF-защитой Jenkins.

import javax.servlet.http.HttpSession;
import java.util.UUID;
import java.util.concurrent.ConcurrentHashMap;

public class CustomSessionCsrfTokenManager {
    // Хранилище токенов: токен -> {sessionId, timestamp}
    private static final ConcurrentHashMap<String, TokenData> tokenStore = new ConcurrentHashMap<>();
    private static final long TOKEN_TTL_MS = 30 * 60 * 1000; // 30 минут

    private static class TokenData {
        final String sessionId;
        final long timestamp;

        TokenData(String sessionId) {
            this.sessionId = sessionId;
            this.timestamp = System.currentTimeMillis();
        }

        boolean isValid(String currentSessionId) {
            return this.sessionId.equals(currentSessionId) &&
                   (System.currentTimeMillis() - this.timestamp) < TOKEN_TTL_MS;
        }
    }

    public static String generateToken(HttpSession session) {
        if (session == null) {
            throw new IllegalArgumentException("Сессия не может быть null для генерации CSRF-токена.");
        }
        String token = UUID.randomUUID().toString();
        tokenStore.put(token, new TokenData(session.getId()));
        // Токен также должен быть передан клиенту (например, в мета-теге или скрытом поле формы)
        return token;
    }

    public static boolean validateToken(HttpSession session, String tokenFromRequest) {
        if (session == null || tokenFromRequest == null) {
            return false;
        }
        TokenData storedTokenData = tokenStore.get(tokenFromRequest);
        if (storedTokenData == null) {
            return false; // Токен не найден
        }

        if (!storedTokenData.isValid(session.getId())) {
            tokenStore.remove(tokenFromRequest); // Удаляем невалидный/истекший токен
            return false;
        }
        // Для одноразовых токенов (рекомендуется) его следует удалить после успешной проверки
        // tokenStore.remove(tokenFromRequest);
        return true;
    }

    // Метод для очистки старых токенов (должен вызываться периодически)
    public static void cleanupExpiredTokens() {
        long now = System.currentTimeMillis();
        tokenStore.entrySet().removeIf(entry ->
            (now - entry.getValue().timestamp) >= TOKEN_TTL_MS ||
            !isSessionActive(entry.getValue().sessionId) // Дополнительная проверка активности сессии, если возможно
        );
    }

    // Заглушка для проверки активности сессии (реализация зависит от окружения)
    private static boolean isSessionActive(String sessionId) {
        // Реальная проверка может включать обращение к менеджеру сессий веб-контейнера
        return true;
    }
}
Важно: Приведенный выше код — это упрощенный пример. В Jenkins обычно следует использовать встроенные механизмы защиты CSRF, предоставляемые Stapler и ядром Jenkins, которые уже учитывают сессии в исправленных версиях.
5. Тщательное тестирование
Убедитесь, что все работает как ожидается
После внесения изменений (особенно обновления Jenkins) тщательно протестируйте все функции gitea-plugin. Обратите внимание на:
- Операции, инициируемые через UI Jenkins и затрагивающие Gitea.
- Вебхуки от Gitea к Jenkins.
- Любые другие точки интеграции.
Используйте инструменты для тестирования безопасности, такие как OWASP ZAP или Burp Suite, чтобы попытаться провести CSRF-атаки на защищенные эндпоинты и убедиться в их неэффективности.
6. Учитывайте безопасность Gitea
Обновляйте и Gitea
Помните, что Gitea также может иметь свои уязвимости (например, CVE-2021-45326, связанная с CSRF в самом Gitea до версии 1.5.2). Убедитесь, что ваша установка Gitea также обновлена до безопасной версии.
Видео: Валидация CSRF-токена
Для лучшего понимания аспектов валидации CSRF-токенов, предлагаю посмотреть следующее видео. Хотя оно может демонстрировать конкретную лабораторную работу, общие принципы валидации токенов и потенциальные уязвимости при ее отсутствии или неправильной реализации являются релевантными.
В данном видео рассматривается сценарий, где валидация CSRF-токена зависит от определенных условий, что может привести к уязвимости. Это подчеркивает важность надежной и всеобъемлющей проверки токенов, включая их привязку к сессии пользователя.
Структура решения: Mindmap
Эта ментальная карта иллюстрирует ключевые аспекты уязвимости CVE-2019-10353 и шаги по ее устранению в контексте Jenkins и gitea-plugin.
Таблица: Ключевые действия и их влияние
В таблице ниже суммированы основные рекомендуемые действия и их непосредственное влияние на повышение безопасности вашего gitea-plugin в контексте уязвимости CVE-2019-10353.
| Действие | Описание | Влияние на безопасность | Ответственный |
|---|---|---|---|
| Обновление Jenkins | Установка последней безопасной версии Jenkins (LTS ≥2.176.2 или Weekly ≥2.186). | Устраняет основную уязвимость CVE-2019-10353 на уровне ядра Jenkins, внедряя CSRF-токены, привязанные к сессии. | Администратор Jenkins / DevOps |
| Настройка CSRF Protection | Включение и корректная конфигурация "CSRF Protection" в глобальных настройках безопасности Jenkins. | Гарантирует, что улучшенный механизм CSRF-токенов активен и применяется ко всем релевантным запросам. | Администратор Jenkins |
| Обновление gitea-plugin | Использование последней версии gitea-plugin. | Обеспечивает совместимость с новыми версиями Jenkins и может включать исправления специфичных для плагина проблем безопасности. | Разработчик / Администратор Jenkins |
| Использование API-токенов | Для скриптов и автоматизированных взаимодействий с Jenkins API использовать API-токены вместо логина/пароля. | Снижает риски, связанные с CSRF, так как API-токены обычно освобождены от CSRF-проверок (в новых версиях Jenkins). | Разработчик gitea-plugin / DevOps |
| Анализ кода плагина | Проверка кода gitea-plugin на наличие собственных реализаций CSRF-защиты и их соответствие современным практикам (привязка к сессии, TTL). | Устраняет потенциальные уязвимости в кастомной логике плагина, если таковая имеется. | Разработчик gitea-plugin |
| Всестороннее тестирование | Проведение функционального и Sicherheitsüberprüfungen (тестирования безопасности) после всех изменений. | Подтверждает корректность работы системы и эффективность принятых мер безопасности. | Команда разработки / QA |
Часто задаваемые вопросы (FAQ)
Что такое CSRF-атака?
Межсайтовая подделка запроса (CSRF или XSRF) — это тип атаки, при котором злоумышленник заставляет браузер аутентифицированного пользователя выполнить нежелательное действие на веб-сайте, на котором пользователь уже аутентифицирован. Например, если вы вошли в свой банковский аккаунт, злоумышленник может попытаться заставить ваш браузер отправить запрос на перевод средств без вашего ведома.
Почему простого обновления Jenkins достаточно для исправления CVE-2019-10353 в контексте gitea-plugin?
Уязвимость CVE-2019-10353 заключается в том, как ядро Jenkins обрабатывало CSRF-токены. Плагины, такие как gitea-plugin, обычно полагаются на встроенные механизмы безопасности Jenkins. Обновляя Jenkins до версии, где эта уязвимость устранена (т.е. CSRF-токены привязаны к сессии), вы автоматически усиливаете защиту для всех взаимодействий, которые обрабатываются через стандартные механизмы Jenkins.
Нужно ли мне изменять код gitea-plugin, если я обновил Jenkins?
В большинстве случаев — нет, если gitea-plugin корректно использует стандартные API Jenkins для защиты от CSRF (например, аннотацию @RequirePOST для POST-запросов или правильно обрабатывает "crumbs"). Однако, если плагин имеет очень старый код или кастомную, небезопасную реализацию обработки CSRF, возможно, потребуется его адаптация. Также важно убедиться, что плагин совместим с новой версией Jenkins и его API.
Что такое "привязка CSRF-токена к сессии"?
Это означает, что CSRF-токен генерируется не только на основе пользователя и IP-адреса, но и с учетом уникального идентификатора текущей веб-сессии пользователя. При проверке токена сервер сверяет, что токен принадлежит текущей активной сессии. Если сессия истекла, завершена пользователем (logout) или идентификатор сессии в токене не совпадает с текущим, токен считается недействительным. Это значительно затрудняет использование украденных токенов.
Рекомендуемые запросы для дальнейшего изучения
- Как настроить Strict Crumb Issuer в Jenkins для усиления CSRF защиты?
- Лучшие практики использования API-токенов Jenkins в плагинах и скриптах.
- Методы тестирования на CSRF-уязвимости в веб-приложениях на Java.
- Обзор других распространенных уязвимостей в Jenkins и способы их предотвращения.
Источники и полезные ссылки
- SECURITY-626 / CVE-2019-10353 Advisory - Jenkins Security Advisories
- CSRF Protection - Jenkins Documentation
- CVE-2019-10353 : CSRF vulnerability in Jenkins - CVE Details
- Enabling CSRF Protection in Jenkins: Step-by-Step Guide and Advantages - Medium
- CSRF Protection Explained - CloudBees CI Knowledge Base
- CSRF tokens in Jenkins now also check the web session ID - Jenkins Security Advisory (2019-08-28)
- Основной причиной уязвимости CVE-2019-10353 являлось то, что CSRF-токены в Jenkins (версии до 2.185 weekly и 2.176.1 LTS) не были привязаны к веб-сессии пользователя, проверяя лишь аутентификацию и IP-адрес.
- Ключевое исправление в Jenkins заключается в привязке CSRF-токенов к идентификатору веб-сессии. Это означает, что токен становится недействительным, как только связанная с ним сессия истекает или аннулируется.
- Для `gitea-plugin` основное действие – это обновление Jenkins до исправленной версии (LTS 2.176.2+ или weekly 2.186+) и проверка настроек CSRF-защиты в Jenkins. Сам плагин выигрывает от улучшений безопасности ядра Jenkins.
Глубокий анализ уязвимости CVE-2019-10353 (SECURITY-626)
Механизм работы уязвимых CSRF-токенов
В затронутых версиях Jenkins, токены защиты от межсайтовой подделки запросов (CSRF), известные как "crumbs", проверялись на основе двух основных параметров:
- Аутентификация пользователя: Токен был ассоциирован с конкретным аутентифицированным пользователем.
- IP-адрес пользователя: Система сверяла IP-адрес, с которого пришел запрос, с IP-адресом, для которого токен был первоначально выдан.
Основная слабость этого подхода заключалась в отсутствии привязки токена к активной сессии пользователя и отсутствии у токена собственного срока действия. Если злоумышленник мог каким-либо образом (например, через межсайтовый скриптинг (XSS) или другие векторы атаки) заполучить действительный CSRF-токен другого пользователя, он мог использовать этот токен для выполнения действий от имени жертвы. Это было возможно до тех пор, пока IP-адрес жертвы оставался неизменным, даже если активная сессия пользователя отсутствовала (но сессионные куки еще были действительны).
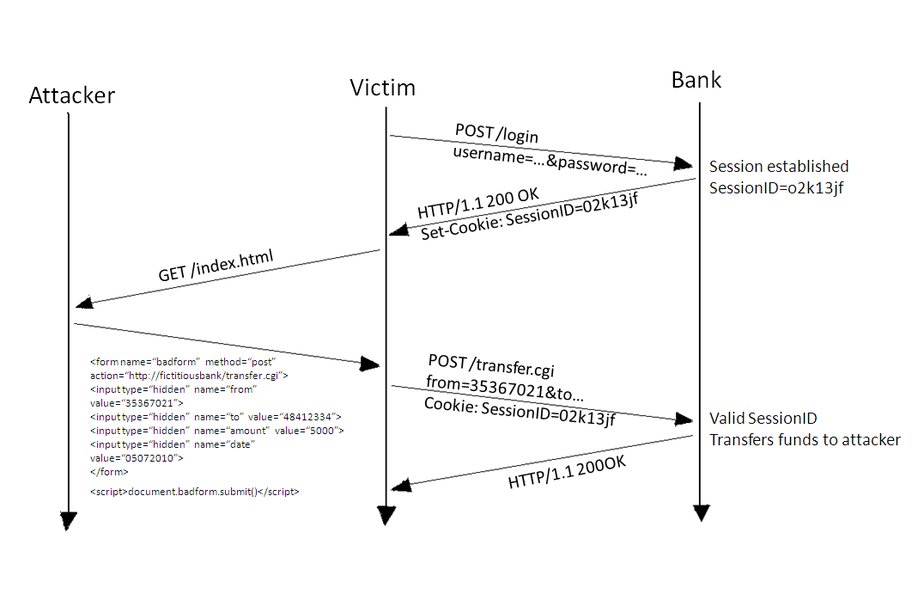
Иллюстрация типичной CSRF-атаки, где вредоносный сайт инициирует запрос к целевому сайту от имени пользователя.
Принципы исправления в ядре Jenkins
В Jenkins weekly начиная с версии 2.186 и Jenkins LTS начиная с версии 2.176.2 (исправление анонсировано для версий после 2.185 weekly и 2.176.1 LTS), механизм обработки CSRF-токенов был существенно усилен. Ключевые изменения включают:
- Привязка к идентификатору веб-сессии: Теперь каждый CSRF-токен генерируется с учетом уникального идентификатора текущей веб-сессии пользователя. Это гарантирует, что токен действителен только в рамках той сессии, для которой он был создан.
- Срок действия, связанный с сессией: Как только веб-сессия пользователя истекает (например, по таймауту) или становится недействительной (например, пользователь выполнил выход из системы), все CSRF-токены, связанные с этой сессией, автоматически теряют свою силу.
- Инициация сессии при генерации токена: Если у пользователя нет активной веб-сессии на момент запроса CSRF-токена, система инициирует создание новой сессии.
Эти изменения кардинально повышают уровень защиты, так как даже в случае компрометации токена его использование становится строго ограниченным временем жизни и контекстом конкретной пользовательской сессии.
Сравнительный анализ CSRF-токенов: До и После Исправления
Представленная ниже радар-диаграмма наглядно демонстрирует улучшение характеристик CSRF-токенов в Jenkins после внедрения исправления для уязвимости CVE-2019-10353. Сравниваются такие аспекты, как привязка к сессии, зависимость от IP-адреса, общий уровень безопасности и другие.
Из диаграммы видно, что новые, сессионно-связанные токены демонстрируют значительно более высокие показатели по ключевым аспектам безопасности, особенно в части привязки к сессии и устойчивости к долгосрочному перехвату.
Рекомендации для разработчиков gitea-plugin по устранению уязвимости
Учитывая, что CVE-2019-10353 является уязвимостью ядра Jenkins, основные меры для вашего `gitea-plugin` направлены на обеспечение его работы в безопасной и обновленной среде Jenkins, а также на соблюдение передовых практик разработки.
1. Первоочередное действие: Обновление Jenkins
Основа безопасности
Это наиболее критичный шаг. Необходимо убедиться, что ваша инсталляция Jenkins обновлена до версии, содержащей исправление:
- Для Jenkins weekly: версия 2.186 или выше.
- Для Jenkins LTS: версия 2.176.2 или выше.
Рекомендуется всегда использовать последние стабильные выпуски. Обновление Jenkins гарантирует, что внутренний механизм обработки CSRF-токенов функционирует по новой, безопасной схеме, привязанной к сессиям.
2. Конфигурация CSRF Protection в Jenkins
Проверка и активация защиты
В административной панели Jenkins перейдите в раздел «Manage Jenkins» (Управление Jenkins) → «Security» (Безопасность) (или «Configure Global Security» / «Настроить глобальную безопасность»). Удостоверьтесь, что опция «CSRF Protection» (Защита от CSRF) активирована.
- Crumb Issuer (Поставщик Crumb): По умолчанию используется «Default Crumb Issuer». В обновленных версиях Jenkins он корректно реализует привязку токенов к сессии. Для более строгой политики можно рассмотреть вариант «Strict Crumb Issuer».
- Enable proxy compatibility (Включить совместимость с прокси): Если Jenkins развернут за обратным прокси-сервером, что может приводить к изменению видимого IP-адреса клиента, активация этой опции может быть целесообразной. В этом случае проверка IP-адреса для CSRF-токена ослабляется или отключается, и система в большей степени полагается на идентификатор сессии и аутентификацию пользователя.
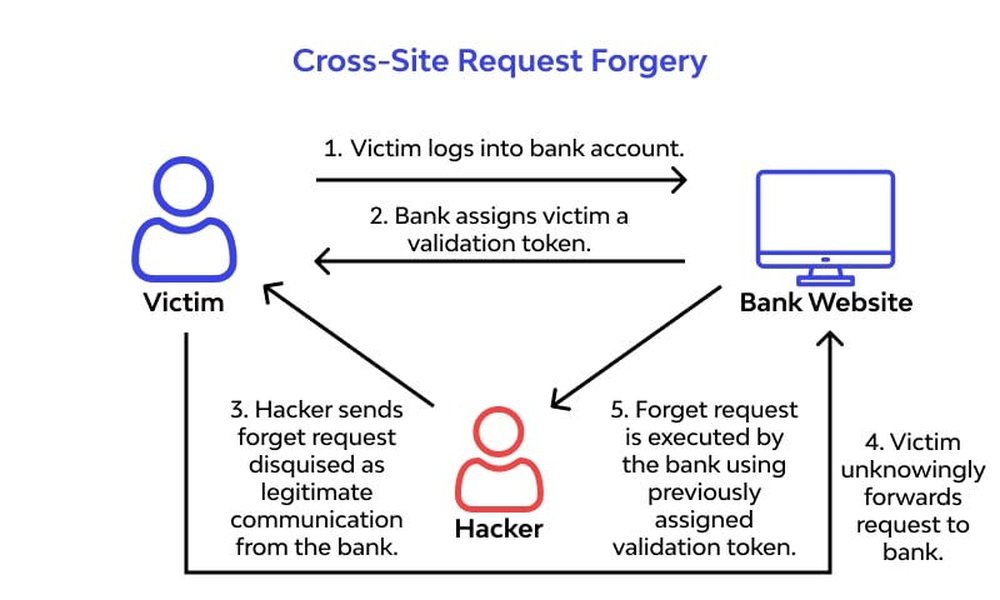
Пример интерфейса конфигурации защиты от CSRF в Jenkins.
3. Актуализация gitea-plugin и его зависимостей
Следование за обновлениями
Убедитесь, что сам плагин `gitea-plugin` обновлен до последней доступной версии. Разработчики плагинов часто выпускают обновления для улучшения совместимости с новыми версиями Jenkins, исправления ошибок и устранения потенциальных уязвимостей в самом плагине.
Если вы являетесь разработчиком `gitea-plugin`, проверьте файл манифеста плагина (например, pom.xml для Maven-проектов) на предмет указания актуальной версии Jenkins Core API в качестве зависимости.
4. Безопасное взаимодействие с Jenkins API
Применение API-токенов
Для автоматизированных процессов и скриптов, взаимодействующих с Jenkins API (что `gitea-plugin` может делать для выполнения различных операций), настоятельно рекомендуется использовать API-токены пользователей вместо прямой аутентификации по имени пользователя и паролю. Запросы, аутентифицированные с помощью API-токена, обычно освобождаются от проверки CSRF Crumb'а, начиная с Jenkins 2.96 (weekly) / 2.107 (LTS). Это считается более безопасным и предпочтительным подходом для автоматизации.
Обработка CSRF-токенов в коде плагина (при необходимости специальной логики)
Если `gitea-plugin` предоставляет собственные HTTP-эндпоинты (например, для обработки вебхуков от Gitea или для пользовательского интерфейса настроек), которые изменяют состояние системы и доступны через браузер, они должны быть надежно защищены от CSRF-атак. Как правило, Jenkins предоставляет для этого стандартные механизмы (например, аннотацию @RequirePOST для Stapler-запросов, которая автоматически проверяет наличие валидного crumb).
Если по каким-либо причинам плагин реализует собственный, кастомный механизм генерации и проверки CSRF-токенов, не полагаясь на встроенные возможности Jenkins, то именно в этом пользовательском коде необходимо реализовать привязку токенов к сессии и установить для них адекватный срок действия. Ниже приведен концептуальный пример на Java, иллюстрирующий такой подход:
// ВНИМАНИЕ: Данный код является упрощенным примером.
// В большинстве случаев для плагинов Jenkins следует использовать
// встроенные механизмы защиты от CSRF, предоставляемые Stapler и ядром Jenkins.
// Этот пример актуален, если плагин имеет полностью независимые эндпоинты,
// требующие собственной логики CSRF-защиты.

import javax.servlet.http.HttpSession;
import java.security.SecureRandom;
import java.util.Base64;
import java.util.Map;
import java.util.Objects;
import java.util.concurrent.ConcurrentHashMap;

public class CustomSessionBoundCsrfTokenService {

    private static final String CSRF_TOKEN_SESSION_ATTR_NAME = "csrfToken";
    private static final int TOKEN_LENGTH = 32; // Длина токена в байтах
    // Для хранения серверных токенов, если используется double submit cookie с серверной валидацией сессии
    private static final Map<String, String> sessionToServerTokenMap = new ConcurrentHashMap<>();


    /**
     * Генерирует новый CSRF-токен, сохраняет его в сессии (или связывает с сессией на сервере)
     * и возвращает для передачи клиенту.
     * @param session Текущая HttpSession.
     * @return Сгенерированный CSRF-токен.
     */
    public String generateToken(HttpSession session) {
        Objects.requireNonNull(session, "HttpSession не может быть null");

        byte[] tokenBytes = new byte[TOKEN_LENGTH];
        new SecureRandom().nextBytes(tokenBytes);
        String token = Base64.getUrlEncoder().withoutPadding().encodeToString(tokenBytes);

        // Сохраняем токен в сессии (Synchronizer Token Pattern)
        session.setAttribute(CSRF_TOKEN_SESSION_ATTR_NAME + "_" + session.getId(), token);

        // Или, если используется double submit cookie с серверной проверкой,
        // можно хранить связь сессия-токен на сервере.
        // sessionToServerTokenMap.put(session.getId(), token);

        return token;
    }

    /**
     * Проверяет предоставленный клиентом токен на соответствие тому, что хранится в сессии.
     * @param session Текущая HttpSession.
     * @param tokenFromRequest Токен, полученный из запроса клиента.
     * @return true, если токен валиден, иначе false.
     */
    public boolean validateToken(HttpSession session, String tokenFromRequest) {
        if (session == null || tokenFromRequest == null || tokenFromRequest.isEmpty()) {
            return false;
        }

        String sessionToken = (String) session.getAttribute(CSRF_TOKEN_SESSION_ATTR_NAME + "_" + session.getId());
        // String serverBoundToken = sessionToServerTokenMap.get(session.getId()); // для другого паттерна

        if (sessionToken == null) {
            return false; // Токен не найден в сессии
        }

        boolean isValid = tokenFromRequest.equals(sessionToken);

        // Рекомендуется делать токены одноразовыми для повышения безопасности
        // Если токен валиден, его можно удалить из сессии или пометить как использованный.
        if (isValid) {
             // session.removeAttribute(CSRF_TOKEN_SESSION_ATTR_NAME + "_" + session.getId());
        }

        return isValid;
    }

    /**
     * Метод для удаления токена из сессии, например, после выхода пользователя или инвалидации сессии.
     * @param session Текущая HttpSession.
     */
    public void invalidateToken(HttpSession session) {
        if (session != null) {
            session.removeAttribute(CSRF_TOKEN_SESSION_ATTR_NAME + "_" + session.getId());
            // sessionToServerTokenMap.remove(session.getId());
        }
    }
}
Важно: Приведенный Java-код является концептуальным примером для демонстрации идеи привязки токена к сессии. Реальная реализация может потребовать более сложной логики, включая управление временем жизни токенов и их безопасное хранение. В экосистеме Jenkins предпочтительнее максимально использовать уже существующие, проверенные механизмы защиты.
5. Комплексное тестирование
Проверка всех сценариев
После внесения любых изменений, особенно обновления версии Jenkins, необходимо провести тщательное тестирование всех функциональных возможностей `gitea-plugin`. Особое внимание следует уделить:
- Операциям, инициируемым через пользовательский интерфейс Jenkins и затрагивающим интеграцию с Gitea.
- Обработке вебхуков, поступающих от Gitea в Jenkins.
- Всем остальным точкам интеграции и взаимодействия между системами.
Рекомендуется использовать специализированные инструменты для тестирования безопасности, такие как OWASP ZAP или Burp Suite, для имитации CSRF-атак на защищенные эндпоинты и проверки эффективности принятых мер защиты.
6. Обеспечение безопасности Gitea
Не забывайте про смежные системы
Следует помнить, что сама система Gitea также может содержать уязвимости (например, CVE-2021-45326, связанная с CSRF в Gitea версий до 1.5.2). Важно убедиться, что ваша инсталляция Gitea также обновлена до последней безопасной версии для обеспечения комплексной защиты всей связки инструментов.
Видео-демонстрация: Валидация CSRF-токена и ее уязвимости
Для наглядного понимания важности корректной валидации CSRF-токенов и последствий ее отсутствия или ошибок в реализации, предлагаю ознакомиться со следующим видео. Оно демонстрирует лабораторную работу по исследованию CSRF-уязвимости, где валидация токена зависит от определенных условий, что и создает брешь в безопасности.
Данное видео подчеркивает, почему всесторонняя и надежная проверка CSRF-токенов, включая их строгую привязку к сессии пользователя и контроль времени жизни, является критически важной для предотвращения атак.
Ментальная карта: Структура решения проблемы CSRF
Приведенная ниже ментальная карта (mindmap) наглядно структурирует информацию об уязвимости CVE-2019-10353, ее последствиях и ключевых шагах по ее устранению в контексте Jenkins и плагина `gitea-plugin`.
(LTS >= 2.176.2, Weekly >= 2.186)"] id3_2["2. Проверить и корректно настроить 'CSRF Protection' в глобальных настройках безопасности Jenkins"] id3_3["3. Обновить плагин gitea-plugin до последней доступной версии"] id3_4["4. Использовать API-токены для автоматизированного взаимодействия плагина с Jenkins API (вместо логина/пароля)"] id3_5["5. При наличии собственных HTTP-эндпоинтов в плагине:"] id3_5_1["Убедиться, что они защищены стандартными механизмами Jenkins (например, @RequirePOST)"] id3_5_2["Если используется кастомная логика CSRF-защиты, обеспечить ее привязку к сессии и контроль времени жизни токенов"] id3_6["6. Провести тщательное тестирование функциональности и безопасности после всех изменений"] id3_7["7. Следить за обновлениями безопасности самой системы Gitea и своевременно их применять"]
Сводная таблица: Ключевые действия и их влияние на безопасность
В данной таблице обобщены основные рекомендуемые шаги для устранения уязвимости CVE-2019-10353 в контексте использования `gitea-plugin` и их непосредственное влияние на повышение уровня безопасности вашей системы.
| Действие | Описание | Влияние на безопасность | Зона ответственности |
|---|---|---|---|
| Обновление Jenkins | Установка последней стабильной и безопасной версии Jenkins (LTS ≥2.176.2 или Weekly ≥2.186). | Устраняет корневую причину уязвимости CVE-2019-10353 на уровне ядра Jenkins, внедряя механизм CSRF-токенов, строго привязанных к сессии пользователя. | Администратор Jenkins / DevOps-инженер |
| Настройка CSRF Protection | Активация и корректная конфигурация опции "CSRF Protection" в глобальных настройках безопасности Jenkins, включая выбор "Crumb Issuer". | Обеспечивает применение улучшенного механизма CSRF-токенов ко всем релевантным HTTP-запросам, обрабатываемым Jenkins. | Администратор Jenkins |
| Обновление gitea-plugin | Использование последней официальной версии плагина `gitea-plugin`. | Гарантирует совместимость с новыми версиями Jenkins, может включать исправления специфичных для плагина проблем безопасности и улучшения производительности. | Разработчик / Администратор Jenkins |
| Использование API-токенов | Для автоматизированных взаимодействий с Jenkins API (например, из скриптов или самого плагина) использовать API-токены вместо учетных данных пользователя (логин/пароль). | Снижает риски, связанные с CSRF, так как запросы с API-токенами в современных версиях Jenkins обычно освобождены от CSRF-проверок. Является более безопасным методом аутентификации для неинтерактивных клиентов. | Разработчик `gitea-plugin` / DevOps-инженер |
| Аудит кода плагина (при необходимости) | Анализ исходного кода `gitea-plugin` на предмет наличия собственных (кастомных) реализаций CSRF-защиты и их соответствие современным стандартам безопасности (привязка к сессии, контроль времени жизни). | Позволяет выявить и устранить потенциальные уязвимости в специфической логике плагина, если таковая имеется и не полагается на стандартные механизмы Jenkins. | Разработчик `gitea-plugin` |
| Комплексное тестирование | Проведение всестороннего функционального тестирования и тестирования безопасности (например, penetration testing) после применения всех обновлений и изменений конфигурации. | Подтверждает корректность функционирования системы в целом и эффективность внедренных мер безопасности. | Команда разработки / QA-инженеры / Специалисты по безопасности |
Часто задаваемые вопросы (FAQ)
Что такое CSRF-атака и чем она опасна?
Межсайтовая подделка запроса (Cross-Site Request Forgery, CSRF или XSRF) — это тип атаки на веб-приложения, при которой злоумышленник обманом заставляет браузер аутентифицированного пользователя выполнить нежелательное действие на веб-сайте, к которому пользователь уже имеет активную сессию. Опасность заключается в том, что злоумышленник может выполнять действия от имени пользователя без его ведома, например, изменять данные, совершать транзакции, удалять информацию и т.д.
Достаточно ли просто обновить Jenkins для защиты `gitea-plugin` от CVE-2019-10353?
Да, в подавляющем большинстве случаев. Уязвимость CVE-2019-10353 связана с тем, как ядро Jenkins обрабатывало CSRF-токены. Плагины, включая `gitea-plugin`, обычно полагаются на встроенные механизмы безопасности Jenkins. Обновление Jenkins до версии, где эта уязвимость устранена (т.е. CSRF-токены привязаны к сессии и имеют ограниченный срок действия), автоматически распространяет эту усиленную защиту на все взаимодействия, которые обрабатываются через стандартные механизмы Jenkins.
Нужно ли мне вносить изменения в исходный код `gitea-plugin` после обновления Jenkins?
Как правило, нет, если `gitea-plugin` корректно использует стандартные API и механизмы Jenkins для защиты от CSRF (например, аннотацию @RequirePOST для POST-запросов или правильно работает с "crumbs"). Однако, если плагин содержит очень старый код, несовместимый с новыми API, или имеет собственную, потенциально небезопасную реализацию обработки CSRF-запросов, то может потребоваться его адаптация или рефакторинг. Всегда важно убедиться, что плагин совместим с обновленной версией Jenkins.
Что означает "привязка CSRF-токена к сессии"?
Привязка CSRF-токена к сессии означает, что каждый сгенерированный токен ассоциируется не только с пользователем и (возможно) его IP-адресом, но и с уникальным идентификатором текущей веб-сессии этого пользователя. При проверке токена сервер удостоверяется, что токен принадлежит именно текущей активной сессии. Если сессия истекла, была принудительно завершена пользователем (например, через logout), или идентификатор сессии, указанный в токене, не совпадает с идентификатором текущей сессии, токен считается недействительным. Это существенно затрудняет использование украденных или перехваченных токенов, так как их валидность ограничена контекстом конкретной сессии.
Рекомендуемые запросы для дальнейшего изучения
- Как настроить Strict Crumb Issuer в Jenkins для усиления CSRF защиты и какие у этого есть нюансы?
- Лучшие практики использования API-токенов Jenkins в плагинах и CI/CD скриптах для безопасной автоматизации.
- Методы и инструменты для проведения тестирования на CSRF-уязвимости в веб-приложениях, разработанных на Java.
- Обзор других распространенных уязвимостей в Jenkins и плагинах, а также комплексные подходы к их предотвращению и устранению.
Источники и полезные ссылки
Last updated May 19, 2025