
Java 8 Update 171: Demaskujemy Podatności CVE i Ryzyko (Wersje 32-bit i 64-bit)
Szczegółowa analiza luk bezpieczeństwa załatanych w aktualizacji 8u171 oraz wyjaśnienie, dlaczego ta wersja jest obecnie niezalecana.
Java 8 Update 171 (pełna nazwa wersji 1.8.0_171-b11), wydana 17 kwietnia 2018 roku, była istotną aktualizacją mającą na celu załatanie licznych luk bezpieczeństwa w środowisku Java Runtime Environment (JRE) oraz Java Development Kit (JDK). Dotyczyło to zarówno wersji 32-bitowych, jak i 64-bitowych. Chociaż aktualizacja ta wniosła poprawki, sama wersja 8u171 jest obecnie przestarzała i jej używanie wiąże się z poważnym ryzykiem bezpieczeństwa.
Najważniejsze Informacje
- Cel Aktualizacji: Java 8 Update 171 była przede wszystkim wydaniem bezpieczeństwa, które adresowało wiele zidentyfikowanych podatności (CVE) w różnych komponentach Java.
- Wersje 32-bit i 64-bit: Większość podatności w rdzeniu Java dotyczy w równym stopniu obu architektur, chyba że problem jest specyficzny dla kodu zależnego od platformy. Ogólnie, zalecenia bezpieczeństwa są takie same dla obu wariantów 8u171.
- Status Obecny: Java 8 Update 171 jest wersją przestarzałą. Oracle zakończyło publiczne aktualizacje dla Java 8 dla użytkowników indywidualnych, a kontynuowanie używania starych wersji, takich jak 8u171, naraża systemy na nowo odkryte luki.
Podatności CVE Załatane w Java 8 Update 171
Aktualizacja Java 8 Update 171 wprowadziła poprawki dla szeregu krytycznych podatności. Poniżej przedstawiono niektóre z kluczowych CVE, które zostały zaadresowane w tej wersji. Należy pamiętać, że lista ta nie jest wyczerpująca, ale ilustruje zakres problemów, z którymi borykały się wcześniejsze wersje Javy.
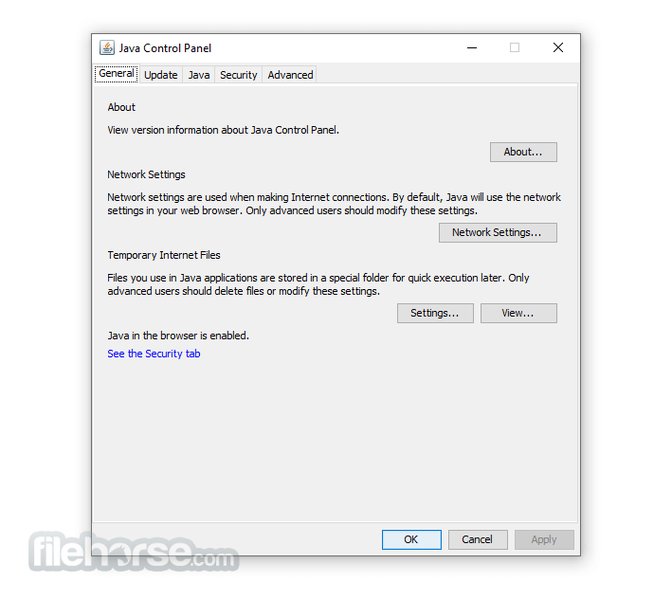
Panel kontrolny Java. Regularne aktualizacje są kluczowe dla utrzymania bezpieczeństwa.
Poniższa tabela przedstawia niektóre ze znaczących podatności (CVE), które zostały naprawione w aktualizacji Java 8 Update 171. "Potencjalny wpływ" odnosi się do ryzyka istniejącego *przed* zainstalowaniem tej aktualizacji.
Tabela Podsumowująca Wybrane Załatane Podatności CVE w 8u171
W tej tabeli zebrano informacje o niektórych kluczowych podatnościach, które zostały zaadresowane przez aktualizację Java 8 Update 171. Zrozumienie, jakie luki zostały naprawione, pomaga ocenić znaczenie tej aktualizacji w kontekście historycznym oraz podkreśla ciągłą potrzebę utrzymywania oprogramowania w najnowszej wersji.
| CVE ID | Podatny Komponent | Potencjalny Wpływ (przed łatką 8u171) | Status w 8u171 |
|---|---|---|---|
| CVE-2018-2938 | Java DB | Nieautoryzowany dostęp, modyfikacja danych, problemy z integralnością danych. | Załatana |
| CVE-2018-2940 | Biblioteki (Libraries) | Obejście zabezpieczeń, potencjalne wykonanie kodu lub DoS z powodu niewystarczającej walidacji. | Załatana |
| CVE-2018-2941 | JavaFX | Nieautoryzowany dostęp do zasobów lub eskalacja uprawnień w aplikacjach używających JavaFX. | Załatana |
| CVE-2018-2942 | Obsługa Windows DLL | Niebezpieczne ładowanie bibliotek DLL w systemach Windows, potencjalne wykonanie kodu. | Załatana |
| CVE-2018-2952 | Współbieżność (Concurrency - PatternSyntaxException) | Niewystarczająca walidacja indeksu, co mogło prowadzić do DoS lub nieoczekiwanego zachowania. | Załatana |
| CVE-2018-2964 | Wdrażanie (Deployment - Java Web Start, Applety) | Obejście piaskownicy (sandbox) Java, umożliwiające wykonanie niezaufanego kodu. | Załatana |
| CVE-2018-2973 | JSSE (Java Secure Socket Extension) | Podatności w obsłudze SSL/TLS, mogące prowadzić do przechwycenia lub modyfikacji danych. | Załatana |
| CVE-2018-2814 | HotSpot VM | Podatność w wirtualnej maszynie Java, potencjalnie umożliwiająca przejęcie kontroli nad procesem Java. | Załatana |
Wiele z tych podatności mogło być wykorzystanych zdalnie bez uwierzytelniania, na przykład poprzez spreparowane strony internetowe z apletami Java lub aplikacje Java Web Start. Skutki mogły obejmować przejęcie kontroli nad systemem, kradzież danych lub ataki typu Denial of Service (DoS).
Kluczowe Zmiany i Aspekty Bezpieczeństwa Wprowadzone w Java 8 Update 171
Oprócz bezpośrednich poprawek CVE, aktualizacja 8u171 wprowadziła kilka innych zmian istotnych z perspektywy bezpieczeństwa i funkcjonalności:
- Aktualizacja Danych Stref Czasowych: Wersja ta zawierała dane stref czasowych IANA w wersji 2018c, co jest kluczowe dla poprawnego działania aplikacji operujących na datach i czasie.
- Mechanizm Wygaśnięcia JRE: Oracle kontynuowało politykę wygasania starszych wersji JRE. Dla 8u171 data wygaśnięcia była zaplanowana na 17 lipca 2018 roku, po której użytkownicy otrzymywali przypomnienia o konieczności aktualizacji.
- Zmiany w Pakietach RPM na Linux: Nazwy pakietów JRE i JDK dostarczanych przez instalatory Java RPM na platformie Linux zostały zmienione, np. na `jre1.8` i `jdk1.8` zamiast ogólnych `jre` i `jdk`.
- Domyślne Wyłączenie Szyfrów 3DES: W tej wersji domyślnie wyłączono zestawy szyfrów 3DES dla połączeń SSL/TLS. Mogło to powodować problemy z kompatybilnością z niektórymi starszymi serwerami lub aplikacjami, np. apletami w Internet Explorer, jeśli serwer obsługiwał tylko TLS 1.0 i polegał na 3DES.
- Usunięcie Niektórych Plików Wykonywalnych: Z pakietu JRE usunięto pewne pliki wykonywalne, takie jak `javaw.exe` i `jabswitch.exe`, co było częścią prac konserwacyjnych i zmian w zakresie bezpieczeństwa.
Wizualizacja Obszarów Podatności Zaadresowanych w Java 8u171
Poniższy diagram radarowy ilustruje, na których komponentach Java skupiały się poprawki bezpieczeństwa w aktualizacji 8u171. Wyższe wartości wskazują na większą liczbę lub istotność załatanych luk w danym obszarze. To subiektywna ocena oparta na analizie dostępnych informacji o podatnościach.
Jak widać na diagramie, znaczące poprawki dotyczyły kluczowych mechanizmów takich jak JSSE (odpowiedzialnego za bezpieczną komunikację) oraz HotSpot VM (silnika wirtualnej maszyny Java).
Dlaczego Używanie Java 8 Update 171 Jest Obecnie Niebezpieczne?
Chociaż Java 8 Update 171 była ważnym krokiem w kierunku poprawy bezpieczeństwa w 2018 roku, obecnie sytuacja wygląda zupełnie inaczej. Poniższa mapa myśli przedstawia główne powody, dla których korzystanie z tej konkretnej (lub jakiejkolwiek innej przestarzałej) wersji Javy jest wysoce ryzykowne.
Kluczowym wnioskiem jest to, że oprogramowanie, które nie jest regularnie aktualizowane, staje się łatwym celem dla cyberprzestępców. Java, ze względu na swoją popularność, jest częstym celem ataków, dlatego utrzymywanie jej w najnowszej, wspieranej wersji jest absolutnie krytyczne.
Wideo: Java - Podatności i Dlaczego Powinieneś Się Tym Przejmować
Poniższe wideo (w języku angielskim) dostarcza szerszego kontekstu na temat podatności w Javie i ogólnych zasad bezpieczeństwa związanych z tym środowiskiem. Chociaż nie skupia się ono bezpośrednio na wersji 8u171, dobrze ilustruje, dlaczego temat bezpieczeństwa Javy jest stale aktualny.
Zrozumienie mechanizmów powstawania luk i sposobów ich wykorzystywania jest kluczowe dla budowania świadomości na temat cyberbezpieczeństwa. Regularne aktualizacje oprogramowania to jedna z podstawowych metod ochrony.
Często Zadawane Pytania (FAQ)
Czym dokładnie była aktualizacja Java 8 Update 171?
Java 8 Update 171, wydana w kwietniu 2018 roku, była aktualizacją bezpieczeństwa dla platformy Java SE 8. Jej głównym celem było załatanie wielu zidentyfikowanych wcześniej luk bezpieczeństwa (CVE) w różnych komponentach Javy, takich jak Java DB, Deployment, JavaFX, JSSE, biblioteki, mechanizmy współbieżności oraz HotSpot VM. Wprowadziła również aktualizację danych stref czasowych IANA.
Czy podatności w Java 8u171 dotyczyły inaczej wersji 32-bitowej i 64-bitowej?
W większości przypadków podatności w rdzeniu platformy Java dotyczą w podobny sposób zarówno wersji 32-bitowych, jak i 64-bitowych. Różnice mogą występować jedynie w przypadku luk specyficznych dla kodu maszynowego danej architektury, co jest rzadsze. Ogólnie, zalecenia dotyczące bezpieczeństwa i aktualizacji dla Java 8 Update 171 były takie same dla obu wariantów.
Jakie były główne typy podatności łatane w 8u171?
Aktualizacja 8u171 adresowała szeroki zakres podatności, w tym:
- Luki umożliwiające zdalne wykonanie kodu (RCE).
- Podatności pozwalające na obejście mechanizmów bezpieczeństwa (np. piaskownicy Java).
- Błędy w obsłudze kryptografii i bezpiecznych połączeń (np. w JSSE).
- Problemy z integralnością danych i odmową usługi (DoS).
- Luki w komponentach takich jak Java DB, JavaFX, czy mechanizmy wdrażania apletów.
Czy Java 8 Update 171 jest nadal bezpieczna w użyciu?
Absolutnie nie. Java 8 Update 171 jest wersją bardzo przestarzałą, wydaną w 2018 roku. Od tego czasu odkryto wiele nowych podatności w platformie Java 8, które nie są łatane w wersji 8u171. Oracle zakończyło publiczne, darmowe aktualizacje dla Java 8 w styczniu 2019 roku dla użytkowników indywidualnych. Używanie tej wersji naraża system na wysokie ryzyko ataków i kompromitacji.
Co powinienem zrobić, jeśli nadal używam Java 8 Update 171?
Należy jak najszybciej zaktualizować środowisko Java. Rekomendowane kroki to:
- Jeśli musisz pozostać przy Java 8, zaktualizuj do najnowszej dostępnej wersji Java 8 oferowanej w ramach komercyjnego wsparcia Oracle lub od dostawców OpenJDK (np. Adoptium Temurin, Amazon Corretto), którzy mogą oferować dłuższe wsparcie dla Java 8.
- Najlepszym rozwiązaniem jest migracja do nowszej, aktywnie wspieranej wersji LTS (Long-Term Support) Javy, takiej jak Java 11, Java 17, Java 21 lub najnowszej dostępnej.
- Regularnie sprawdzaj komunikaty bezpieczeństwa i aktualizuj swoje środowisko Java.
Rekomendowane Zapytania
Aby zgłębić temat bezpieczeństwa Java, rozważ następujące zapytania:
- Jakie są najnowsze podatności w Java 8 i jak mogę się przed nimi chronić?
- Jaki jest cykl życia wsparcia dla różnych wersji Java SE i dlaczego jest ważny?
- Jakie korzyści i wyzwania niesie ze sobą migracja aplikacji z Java 8 do Java 17?
- Jakie są najlepsze praktyki zabezpieczania aplikacji napisanych w języku Java?
Referencje
Poniższe źródła zostały wykorzystane do przygotowania tej analizy i mogą dostarczyć dodatkowych, szczegółowych informacji:
Last updated May 15, 2025