
Oracle Exadata: Zagłębienie w Komponenty, Zagrożenia i Podatności (Wersje 19.16-19.26)
Kompleksowy przegląd architektury Exadata oraz znanych luk bezpieczeństwa dla Oracle Database 19c.
Najważniejsze Informacje
- Architektura Exadata: System składa się ze zintegrowanych serwerów baz danych, serwerów pamięci masowej oraz szybkiej sieci (np. InfiniBand/RoCE), zoptymalizowanych pod kątem wydajności Oracle Database.
- Podatności w Wersjach 19.16-19.26: Luki bezpieczeństwa (CVE) dotyczą głównie oprogramowania Oracle Database i Exadata System Software; regularne stosowanie poprawek (CPU, RUR) jest kluczowe dla bezpieczeństwa.
- Zarządzanie Bezpieczeństwem: Identyfikacja i łatanie podatności wymaga korzystania z oficjalnych zasobów Oracle (My Oracle Support, Security Alerts) oraz narzędzi takich jak Exachk.
Zrozumienie Architektury Oracle Exadata
Kluczowe Elementy Składowe Maszyny Bazodanowej
Oracle Exadata Database Machine to nie pojedynczy produkt, ale zaawansowana, zintegrowana platforma sprzętowo-programowa, zaprojektowana specjalnie do uruchamiania baz danych Oracle z maksymalną wydajnością, skalowalnością i dostępnością. Jej architektura opiera się na koncepcji "grid" (siatki), łącząc wyspecjalizowane komponenty w spójną całość.
Serwery Baz Danych (Database Servers / Compute Nodes)
Są to serwery, na których działa instancja (lub instancje w przypadku RAC - Real Application Clusters) bazy danych Oracle. Wyposażone są w mocne procesory (np. Intel Xeon), dużą ilość pamięci RAM oraz często w szybkie pamięci flash (np. karty PCIe NVMe) do przyspieszania operacji. Odpowiadają za przetwarzanie zapytań SQL, zarządzanie transakcjami i logiką bazy danych. Działają w oparciu o Oracle Linux i są zoptymalizowane pod kątem oprogramowania Oracle Database.
Serwery Pamięci Masowej (Storage Servers / Exadata Cells)
To unikalny element Exadata. Nie są to standardowe serwery plików czy macierze dyskowe. Każdy Storage Server zawiera dyski twarde (HDD), szybkie dyski flash (SSD/NVMe) oraz specjalistyczne oprogramowanie Exadata Storage Server Software (Cell Software). Kluczową cechą jest "Smart Scan" (inteligentne skanowanie), które pozwala na odciążenie serwerów baz danych poprzez filtrowanie i przetwarzanie danych bezpośrednio na serwerach pamięci masowej, co znacząco redukuje ruch sieciowy i obciążenie CPU serwerów baz danych. Inne funkcje to Smart Flash Cache (inteligentna pamięć podręczna flash) i Storage Indexes (indeksy przechowywania).
Komponenty Sieciowe (Network Fabric)
Sercem komunikacji w Exadata jest wysokoprzepustowa sieć o niskim opóźnieniu. Tradycyjnie wykorzystywano InfiniBand, ale nowsze generacje (jak Exadata X8M i nowsze) używają RDMA over Converged Ethernet (RoCE). Ta sieć łączy serwery baz danych z serwerami pamięci masowej, umożliwiając ultraszybki transfer danych, kluczowy dla wydajności RAC i operacji takich jak Smart Scan. Sieć obejmuje dedykowane przełączniki i karty sieciowe.
Oprogramowanie Systemowe (Exadata System Software)
To zestaw oprogramowania działający na wszystkich komponentach Exadata, który integruje sprzęt i optymalizuje działanie bazy danych Oracle. Obejmuje wspomniane Cell Software na serwerach pamięci masowej, ale także narzędzia do zarządzania, monitorowania (jak AHF - Autonomous Health Framework) i automatyzacji. Oprogramowanie to jest kluczowe dla unikalnych funkcji Exadata, takich jak Smart Scan, Smart Flash Cache czy I/O Resource Management (IORM).
Wizualizacja Architektury Exadata
Poniższy diagram przedstawia uproszczoną strukturę logiczną komponentów Oracle Exadata, ilustrując ich wzajemne powiązania.
Zagrożenia i Podatności w Oracle Exadata (Wersje 19.16 - 19.26)
Identyfikacja Ryzyk i Znanych Luk (CVE)
Bezpieczeństwo systemu Exadata jest ściśle powiązane z wersją oprogramowania Oracle Database oraz Exadata System Software, które na nim działają. Wersje Oracle Database 19c, w tym Release Updates (RU) i Release Update Revisions (RUR) od 19.16 do 19.26, podlegały różnym cyklom łatania i aktualizacji bezpieczeństwa. Podatności mogą istnieć w różnych komponentach, ale najczęściej dotyczą samego oprogramowania bazy danych lub oprogramowania systemowego Cell Software.
Źródła Informacji o Podatnościach
Najbardziej wiarygodnym źródłem informacji o lukach bezpieczeństwa w produktach Oracle, w tym Exadata i Oracle Database, są:
- Oracle Critical Patch Updates (CPU): Publikowane kwartalnie (styczeń, kwiecień, lipiec, październik) biuletyny zawierające poprawki bezpieczeństwa dla szerokiej gamy produktów Oracle. Zawierają one listę naprawionych CVE (Common Vulnerabilities and Exposures) wraz z oceną ryzyka (CVSS score).
- Security Alerts: Publikowane przez Oracle w przypadku krytycznych podatności wymagających natychmiastowej uwagi poza cyklem CPU.
- My Oracle Support (MOS): Portal dla klientów Oracle, zawierający szczegółowe noty techniczne (np. "Exadata Critical Issues" - Doc ID 1270094.1), listy znanych problemów dla konkretnych wersji RU/RUR (np. dla 19.25.0.0.241015 czy RUR ze stycznia 2025), oraz matryce CVE dla specyficznych wersji Exadata System Software.
- Publiczne Bazy CVE: Strony takie jak CVE Details czy NIST NVD mogą zawierać informacje o CVE zgłoszonych dla produktów Oracle, jednak oficjalne biuletyny Oracle są najbardziej precyzyjne.
Podatności w Wersjach 19.16 - 19.26
Wersje od 19.16 do 19.26 to stosunkowo niedawne aktualizacje w ramach długoterminowego wsparcia dla Oracle Database 19c. Kluczowe informacje dotyczące bezpieczeństwa w tym zakresie:
- Kontekst Aktualizacji: Oracle regularnie wydaje aktualizacje. Na przykład, CPU ze stycznia 2025 i października 2024 zawierały poprawki dla wersji 19c, w tym potencjalnie dla zakresu 19.16-19.26. Nota MOS dla Oracle Database 19c Release Update January 2025 Known Issues (Doc ID 19202501.9) wspomina o problemach i poprawkach dotyczących tego okresu.
- Wersja 19.16: Zidentyfikowano znane podatności dla tej wersji. Niektóre źródła (np. Cybersecurity Help) listują CVE specyficzne dla 19.16. Poprawki dla nich mogły zostać zawarte w późniejszych CPU/RUR, jak te ze stycznia 2025.
- Wersje 19.17 - 19.25: Podatności wykryte w poprzednich wersjach (np. 19.16) mogą dotyczyć również tych wersji, jeśli nie zostały załatane. Każda kolejna aktualizacja (RU/RUR) zawiera zbiorcze poprawki bezpieczeństwa. Na przykład, RU 19.25 (październik 2024) zawierało poprawki dla Grid Infrastructure i JVM.
- Wersja 19.26: Jako jedna z nowszych rewizji, jest objęta najnowszymi aktualizacjami, np. kwartalnymi aktualizacjami ze stycznia 2025. Znane podatności dla Oracle Database 19c są adresowane w patchach dostarczanych dla tej wersji.
- Przykładowe CVE: Choć szczegółowe listy CVE dla każdej podwersji wymagają dostępu do MOS, przykłady obejmują luki w komponentach takich jak Core RDBMS, Java VM, Grid Infrastructure. Odpowiedź B wspomina o CVE-2024-21299 dotyczącym wersji 19.16 i wcześniejszych. CPU z października 2024 załatało 6 nowych podatności w produktach bazodanowych.
Sprawdzanie Podatności Komponentów Exadata
Podatności nie dotyczą tylko samej bazy danych, ale również oprogramowania działającego na serwerach pamięci masowej (Cell Software) oraz infrastruktury (Grid Infrastructure, system operacyjny Oracle Linux). Aby sprawdzić, czy konkretne komponenty Exadata są podatne w używanych wersjach:
- Weryfikacja Wersji Oprogramowania: Sprawdź dokładne wersje Oracle Database, Grid Infrastructure oraz Exadata System Software zainstalowane na serwerach baz danych i pamięci masowej.
- Analiza Biuletynów CPU/Alertów: Przejrzyj najnowsze biuletyny Oracle Critical Patch Update i Security Alerts, zwracając uwagę na CVE dotyczące zainstalowanych wersji oprogramowania.
- Korzystanie z My Oracle Support (MOS): Sprawdź noty techniczne dotyczące znanych problemów (Known Issues), zalecanych patchy ("one-off patches") oraz matryce CVE dla używanej wersji Exadata System Software.
- Użycie Narzędzi Diagnostycznych: Uruchom narzędzie Oracle Exachk (lub AHF - Autonomous Health Framework, którego Exachk jest częścią). Generuje ono raporty wskazujące na niezgodności z najlepszymi praktykami (MAA - Maximum Availability Architecture), potencjalne problemy konfiguracyjne oraz brakujące zalecane patche, w tym te dotyczące bezpieczeństwa.
Należy pamiętać, że brak zastosowania najnowszych poprawek bezpieczeństwa jest głównym czynnikiem ryzyka. Regularne przeglądy i aktualizacje są niezbędne do utrzymania bezpiecznego środowiska Exadata.
Ocena Względnego Ryzyka Komponentów Exadata
Radar Bezpieczeństwa Komponentów
Poniższy wykres radarowy przedstawia subiektywną ocenę względnego potencjalnego ryzyka lub obszarów wymagających szczególnej uwagi pod kątem bezpieczeństwa dla różnych komponentów i aspektów systemu Exadata. Wyższe wartości wskazują na potencjalnie większy wektor ataku lub znaczenie danego elementu dla ogólnego bezpieczeństwa systemu (skala 1-10, gdzie 10 oznacza najwyższą uwagę). Ocena ta nie bazuje na konkretnych danych liczbowych, lecz na ogólnych zasadach bezpieczeństwa i architekturze Exadata.
Jak widać na wykresie, kluczowe obszary wymagające ciągłej uwagi to samo oprogramowanie bazodanowe i systemowe, zarządzanie dostępem oraz, co najważniejsze, regularny i zdyscyplinowany proces wdrażania poprawek bezpieczeństwa (Patch Management). Chociaż sieć wewnętrzna jest zazwyczaj izolowana, jej konfiguracja i zabezpieczenie również są istotne.
Wizualne Przedstawienie Architektury
Obrazy Ilustrujące Komponenty Exadata
Poniższe obrazy dostarczają wizualnego kontekstu dla omawianych komponentów i ogólnej architektury Oracle Exadata Database Machine. Pokazują one, jak serwery baz danych i pamięci masowej są zintegrowane w ramach systemu.
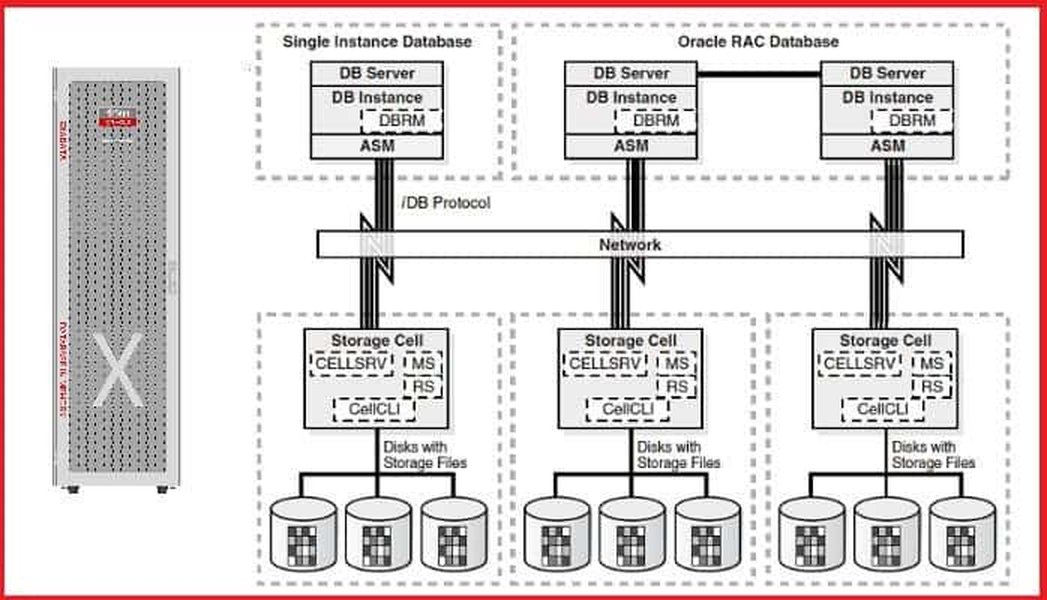
Diagram przedstawiający ogólną architekturę Exadata (Źródło: K21Academy)

Schemat ilustrujący architekturę wewnętrzną serwera pamięci masowej Exadata (Źródło: TekDBA)
Te wizualizacje pomagają zrozumieć fizyczne i logiczne rozmieszczenie kluczowych elementów, takich jak serwery obliczeniowe, komórki pamięci masowej (storage cells) oraz sieć InfiniBand/RoCE, które razem tworzą wysokowydajną platformę bazodanową.
Głębsze Spojrzenie na Architekturę Exadata
Wideo Wyjaśniające Podstawy
Aby lepiej zrozumieć podstawy działania i komponenty Oracle Exadata, poniższe wideo dostarcza przystępnego wprowadzenia do jej architektury i historii. Obejmuje ono kluczowe koncepcje, które wyróżniają Exadata na tle tradycyjnych rozwiązań bazodanowych.
Wideo to omawia podstawowe bloki budulcowe Exadata, takie jak serwery baz danych, serwery pamięci masowej oraz sieć InfiniBand, a także wprowadza do unikalnych technologii software'owych, jak Smart Scan. Zrozumienie tych fundamentów jest kluczowe przed zagłębieniem się w bardziej zaawansowane aspekty, takie jak bezpieczeństwo i zarządzanie wydajnością.
Podsumowanie Informacji o Wersjach i Komponentach
Tabela Kluczowych Aspektów Bezpieczeństwa
Poniższa tabela syntetyzuje informacje dotyczące głównych komponentów Exadata i ich związku z potencjalnymi podatnościami w kontekście wersji Oracle Database 19.16-19.26.
| Komponent Exadata | Opis | Potencjalne Obszary Podatności (Wersje 19.16-19.26) | Kluczowe Działania Zabezpieczające |
|---|---|---|---|
| Serwery Baz Danych (Compute Nodes) | Uruchamiają instancje Oracle Database i przetwarzają zapytania. | Luki w oprogramowaniu Oracle Database (silnik, Java VM, etc.), systemie operacyjnym (Oracle Linux), oprogramowaniu klastra (Grid Infrastructure). | Regularne stosowanie poprawek CPU/RUR dla Oracle Database i Grid Infrastructure, aktualizacje systemu operacyjnego, hardening konfiguracji. |
| Serwery Pamięci Masowej (Storage Servers / Cells) | Przechowują dane i wykonują inteligentne operacje (np. Smart Scan). | Luki w oprogramowaniu Exadata Storage Server Software (CellSW), potencjalnie w systemie operacyjnym na serwerach. | Regularne aktualizacje Exadata System Software (zawierające CellSW), monitorowanie za pomocą AHF/Exachk. |
| Sieć Wewnętrzna (Network Fabric) | Szybka sieć (InfiniBand/RoCE) łącząca serwery. | Błędy konfiguracyjne, potencjalne (choć rzadsze) luki w oprogramowaniu zarządzającym siecią lub firmware przełączników. | Poprawna konfiguracja i segmentacja sieci, monitorowanie stanu sieci, aktualizacje firmware (zgodnie z zaleceniami Oracle). |
| Oprogramowanie Systemowe Exadata | Integruje i optymalizuje działanie komponentów. | Luki w narzędziach zarządzania, monitorowania (np. ILOM, AHF) lub w mechanizmach optymalizacyjnych. | Stosowanie najnowszych wersji Exadata System Software, AHF; zabezpieczenie interfejsów zarządzania (ILOM). |
Należy podkreślić, że bezpieczeństwo całego systemu Exadata zależy od spójnego zarządzania wszystkimi jego komponentami i regularnego stosowania poprawek dostarczanych przez Oracle.
Często Zadawane Pytania (FAQ)
Jak często Oracle publikuje poprawki bezpieczeństwa dla Exadata?
Oracle publikuje główne poprawki bezpieczeństwa w ramach kwartalnych Critical Patch Updates (CPU), zazwyczaj w styczniu, kwietniu, lipcu i październiku. Obejmują one poprawki dla Oracle Database, Exadata System Software i innych powiązanych komponentów. Dodatkowo, w przypadku krytycznych luk, Oracle może wydać Security Alert poza standardowym cyklem.
Czy podatności dotyczą tylko oprogramowania bazy danych, czy też sprzętu Exadata?
Zdecydowana większość znanych podatności w Exadata dotyczy warstwy oprogramowania: Oracle Database, Grid Infrastructure, Exadata System Software (w tym Cell Software) oraz systemu operacyjnego Oracle Linux. Podatności sprzętowe (np. w firmware procesorów czy kart sieciowych) są możliwe, ale rzadsze i zazwyczaj również łatane poprzez aktualizacje oprogramowania/firmware dostarczane przez Oracle.
Gdzie znajdę najbardziej aktualną listę CVE dla mojej wersji Exadata?
Najbardziej precyzyjne i aktualne informacje znajdują się w portalu My Oracle Support (MOS). Należy tam wyszukiwać noty techniczne dotyczące Critical Patch Updates, Security Alerts, znanych problemów (Known Issues) dla konkretnej wersji Oracle Database RU/RUR oraz Exadata System Software. Często dostępne są dedykowane matryce CVE dla poszczególnych wydań oprogramowania Exadata.
Czy narzędzie Exachk pomaga w identyfikacji luk bezpieczeństwa?
Tak, Exachk (będący częścią AHF - Autonomous Health Framework) jest kluczowym narzędziem do oceny stanu systemu Exadata. Sprawdza on konfigurację pod kątem zgodności z najlepszymi praktykami Oracle (w tym dotyczącymi bezpieczeństwa) oraz identyfikuje brakujące zalecane patche, w tym te krytyczne dla bezpieczeństwa. Regularne uruchamianie Exachk i analiza jego raportów jest ważnym elementem zarządzania bezpieczeństwem Exadata.
Referencje
Wykorzystane Źródła Informacji
- Oracle Database 19c Release Update January 2025 Known Issues - Oracle Support
- Oracle Database Server 19.16 vulnerabilities - Cybersecurity Help
-
Oracle Critical Database Patch ID for January 2025 - DBsGuru
- Oracle Critical Patch Update Advisory - October 2024 - Oracle
- How to research Common Vulnerabilities and Exposures (CVE) for Exadata packages - Oracle Support
-
Hardware Components of Oracle Exadata Database Machine - Oracle Documentation
- Oracle Database Server 19c : CVE security vulnerabilities, versions - CVE Details
Rekomendowane Zapytania
Odkryj Więcej na Temat Exadata
 dbaliveblog.wordpress.com
 stefanpanek.wordpress.com
 tekdba.wordpress.com
Last updated April 11, 2025