
Odkryj Ukryte Zagrożenia: Podatności w Oracle Database 19.16 i 19.26
Kluczowe luki bezpieczeństwa i jak chronić Twoje dane w popularnych wersjach bazy danych Oracle.
Najważniejsze Informacje
- Regularne aktualizacje są kluczowe: Oracle cyklicznie publikuje Krytyczne Aktualizacje Poprawek (CPU), które adresują znane luki. Stosowanie najnowszych patchy jest podstawowym środkiem ochrony.
- Podatności w kluczowych komponentach: Zidentyfikowano luki m.in. w Java VM, XML Database, Oracle Database Core oraz RDBMS Security, które mogą prowadzić do kompromitacji systemu.
- Ryzyko zdalnego wykorzystania i błędnej konfiguracji: Wiele podatności może być wykorzystanych zdalnie przez sieć, często bez uwierzytelnienia lub z niskimi uprawnieniami. Błędy konfiguracyjne również stanowią istotne zagrożenie.
Oracle Database w wersji 19c, w tym jej wydania 19.16 i 19.26, jest szeroko stosowanym systemem zarządzania bazami danych. Jak każde złożone oprogramowanie, nie jest wolne od podatności bezpieczeństwa, które mogą być wykorzystane przez cyberprzestępców. Zrozumienie specyfiki tych zagrożeń jest kluczowe dla administratorów i specjalistów ds. bezpieczeństwa, aby mogli skutecznie chronić krytyczne dane i zapewnić ciągłość działania systemów.
Niniejsza analiza przedstawia kompleksowy przegląd znanych podatności i zagrożeń związanych z Oracle Database w wersjach 19.16 i 19.26, opierając się na najnowszych raportach bezpieczeństwa, informacjach o lukach CVE oraz oficjalnych zaleceniach Oracle z dnia 11 kwietnia 2025 roku.
Główne Podatności Zidentyfikowane w Oracle Database 19c (w tym 19.16 i 19.26)
Wiele podatności dotyczy całej rodziny Oracle Database 19c, co oznacza, że wersje 19.16 i 19.26 mogą być na nie narażone, jeśli nie zastosowano odpowiednich poprawek. Poniżej przedstawiono najważniejsze z nich:
Luki w Kluczowych Komponentach
Java VM (Maszyna Wirtualna Java)
Zidentyfikowano podatności w komponencie Java VM, które dotyczą wersji Oracle Database od 19.3 do 19.26 (a więc obejmują 19.16 i 19.26). Luki te, choć często trudne do wykorzystania, mogą pozwolić atakującemu z niskimi uprawnieniami (posiadającemu np. uprawnienia `Create Session` i `Create Procedure`) na uzyskanie dostępu do sieci za pośrednictwem Oracle Net i skompromitowanie maszyny wirtualnej Java. Może to prowadzić do nieautoryzowanego dostępu do danych lub eskalacji uprawnień.
XML Database
Wersje od 19.3 do 19.24 (w tym 19.16) są podatne na luki w komponencie XML Database. Te podatności są często uznawane za łatwe do wykorzystania. Atakujący posiadający niskie uprawnienia (np. `Create Session`) może uzyskać dostęp do sieci za pośrednictwem protokołu HTTP i naruszyć bezpieczeństwo bazy danych XML. Skutkiem może być nieautoryzowany odczyt lub modyfikacja danych przechowywanych w formacie XML.
Oracle Database Core (Rdzeń Bazy Danych)
Podobne zagrożenia dotyczą rdzenia bazy danych (Oracle Database Core). Łatwe do wykorzystania luki mogą pozwolić atakującemu z uprawnieniem `Create Session` na dostęp przez Oracle Net i kompromitację tego kluczowego komponentu. Może to prowadzić do destabilizacji działania bazy danych lub nieautoryzowanego dostępu do jej wewnętrznych struktur.
RDBMS Security (Enterprise Edition) - CVE-2022-21432
Specyficzna luka, oznaczona jako CVE-2022-21432, dotyczy komponentu RDBMS Security w wersjach Enterprise Edition Oracle Database 12.1.0.2, 19c (w tym 19.16) oraz 21c. Jest to łatwa do wykorzystania podatność, która pozwala atakującemu z wysokimi uprawnieniami (rolą DBA) na uzyskanie dostępu sieciowego przez Oracle Net i skompromitowanie bazy danych. Jest to przykład luki wymagającej wyższych uprawnień, ale stanowiącej poważne zagrożenie w przypadku ich przejęcia.
Specyficzne Zagrożenia i Kwestie dla Wersji 19.16
Potwierdzone Luki Bezpieczeństwa
Bazy danych podatności, takie jak CVEdetails oraz Cybersecurity-help.cz, wymieniają konkretne luki CVE zidentyfikowane specyficznie dla Oracle Database Server 19.16. Obejmują one wspomniane wcześniej komponenty (Java VM, XML DB, Core), ale mogą również dotyczyć innych modułów. Ważne jest regularne sprawdzanie tych baz pod kątem nowo odkrytych podatności.
Ryzyka Konfiguracyjne i Związane z Nowymi Funkcjami
Analiza (Answer D) wskazuje również na potencjalne ryzyka niezwiązane bezpośrednio z błędami w kodzie, ale wynikające z konfiguracji lub wprowadzonych zmian w okolicach wersji 19.16:
- Integracja z IAM: Nowe możliwości integracji z systemami zarządzania tożsamością i dostępem (IAM) mogą stwarzać ryzyko, jeśli domyślne ustawienia nie zostaną odpowiednio zmienione lub konfiguracja będzie nieprawidłowa.
- Domyślne Konta Użytkowników: Zmiana polegająca na braku haseł dla wielu dostarczonych schematów (użytkowników) ma na celu zwiększenie bezpieczeństwa, ale wymaga starannego zarządzania, aby nie doprowadzić do nieautoryzowanego dostępu.
- Bezpieczeństwo LOB Locatorów: Nowe mechanizmy oparte na sygnaturach dla lokatorów dużych obiektów (LOB) muszą być poprawnie skonfigurowane, aby uniknąć luk w zabezpieczeniach danych.
- Konfiguracja TLS: Ulepszone wsparcie dla TLS wymaga starannej konfiguracji, aby unikać użycia starszych, mniej bezpiecznych algorytmów.
- Unified Auditing: Rozszerzone możliwości audytu wymagają pełnego wdrożenia i zrozumienia, aby zapewnić kompletny obraz aktywności użytkowników i wykrywać próby nieautoryzowanego dostępu.
Specyficzne Zagrożenia i Kwestie dla Wersji 19.26
Wspólne Podatności z Rodziny 19c
Jako nowsza wersja w ramach linii 19c, 19.26 dziedziczy wiele potencjalnych podatności zidentyfikowanych w poprzednich wydaniach (np. luki w Java VM obejmujące zakres do 19.26). Kluczowe jest stosowanie najnowszych poprawek, aby chronić się przed tymi znanymi zagrożeniami.
Zmiany i Problemy Specyficzne dla Wersji
Wersja 19.26 wprowadza pewne zmiany i może wiązać się ze specyficznymi problemami:
- Znane Problemy (szczególnie w ODA): Dokumentacja Oracle Database Appliance (ODA) dla wersji 19.26 wspomina o znanych problemach, takich jak potencjalne błędy polecenia `odacli update-dbhome` podczas patchowania serwera. Takie problemy mogą utrudniać proces aktualizacji i pośrednio zwiększać ryzyko.
- Zmiana Parametru `DB_LOST_WRITE_PROTECT`: Modyfikacja domyślnego zachowania tego parametru może wpływać na integralność danych, jeśli aplikacje były zależne od poprzednich ustawień. Błędna konfiguracja może narazić bazę danych na utratę danych podczas operacji zapisu.
- Wycofanie Funkcji (`Deprecation`): Parametry takie jak `PRE_PAGE_SGA` są oznaczone jako przestarzałe (deprecated). Korzystanie z nich może prowadzić do problemów w przyszłych wersjach i potencjalnie nieprzewidzianych błędów, jeśli starsze aplikacje nadal na nich polegają.
- Kompatybilność Protokołów Bezpieczeństwa: Modyfikacje w protokołach bezpieczeństwa mogą nie być w pełni wstecznie kompatybilne, co stwarza ryzyko, jeśli połączone aplikacje nie zostaną zaktualizowane zgodnie z nowymi standardami.
Znaczenie Aktualizacji Bezpieczeństwa (CPU)
Oracle regularnie, co kwartał, publikuje tzw. Krytyczne Aktualizacje Poprawek (Critical Patch Updates - CPU). Są to pakiety poprawek bezpieczeństwa dla szerokiej gamy produktów Oracle, w tym Oracle Database. Aktualizacje te są kumulatywne, co oznacza, że najnowszy CPU zawiera wszystkie poprawki z poprzednich aktualizacji dla danej wersji.
Przykładowo:
- CPU Lipiec 2024: Zawierał 8 nowych poprawek bezpieczeństwa dla Oracle Database, z czego 3 mogły być wykorzystane zdalnie bez uwierzytelnienia.
- CPU Styczeń 2025: Zawierał 5 nowych poprawek bezpieczeństwa dla Oracle Database, z czego 2 mogły być wykorzystane zdalnie bez uwierzytelnienia. Aktualizacja ta nie zawierała nowych poprawek dla bezpośrednio eksploatowalnych luk, ale obejmowała poprawki dla komponentów firm trzecich.
Zdecydowanie zaleca się, aby klienci:
- Utrzymywali swoje systemy bazodanowe na aktywnie wspieranych wersjach.
- Niezwłocznie stosowali najnowsze dostępne Krytyczne Aktualizacje Poprawek (CPU). Dla wersji 19c, oznacza to dążenie do utrzymania najnowszego wydania (np. 19.26 w momencie ostatnich raportów) i regularne aplikowanie kwartalnych CPU.
Ignorowanie aktualizacji znacząco zwiększa ryzyko udanego ataku, wykorzystującego znane, ale niezałatane podatności.
Ocena Ryzyka Podatności wg Komponentów
Poniższy wykres radarowy przedstawia subiektywną ocenę względnego ryzyka związanego z podatnościami w kluczowych komponentach Oracle Database 19c. Ocena uwzględnia czynniki takie jak łatwość wykorzystania luki, potencjalny wpływ na system, wymagane uprawnienia (gdzie niższa wartość oznacza większe ryzyko, tj. niskie uprawnienia) oraz możliwość zdalnego ataku. Należy pamiętać, że jest to wizualizacja ogólnych tendencji, a rzeczywiste ryzyko zależy od konkretnej konfiguracji i wdrożonych środków bezpieczeństwa.
Mapa Myśli: Zagrożenia w Oracle DB 19.16/19.26
Poniższa mapa myśli wizualizuje główne kategorie zagrożeń i podatności omówione w tym artykule, pokazując ich wzajemne powiązania.
Podsumowanie Wybranych Podatności i Ryzyk
Poniższa tabela syntetyzuje kluczowe podatności i ryzyka omówione w kontekście Oracle Database 19.16 i 19.26.
| Komponent/Kwestia | Opis Podatności/Ryzyka | Dotyczy Wersji (Przykłady) | Potencjalne Zagrożenie | Przykład CVE/Uwagi |
|---|---|---|---|---|
| Java VM | Luki umożliwiające kompromitację przez sieć (Oracle Net) przy niskich uprawnieniach. | 19.3 - 19.26 (w tym 19.16, 19.26) | Nieautoryzowany dostęp, eskalacja uprawnień. | Wymaga uprawnień Create Session/Procedure. |
| XML Database | Łatwe do wykorzystania luki przez HTTP przy niskich uprawnieniach. | 19.3 - 19.24 (w tym 19.16) | Nieautoryzowany odczyt/modyfikacja danych XML. | Wymaga uprawnienia Create Session. |
| Oracle Database Core | Łatwe do wykorzystania luki przez Oracle Net przy niskich uprawnieniach. | 19.3 - ? (w tym 19.16) | Kompromitacja rdzenia bazy danych, destabilizacja. | Wymaga uprawnienia Create Session. |
| RDBMS Security (EE) | Luka umożliwiająca kompromitację przez Oracle Net przy wysokich uprawnieniach (DBA). | 12.1.0.2, 19c, 21c | Pełna kompromitacja bazy danych. | CVE-2022-21432 |
| Konfiguracja IAM/Dostęp | Ryzyko wynikające z błędnej konfiguracji integracji IAM lub niezabezpieczenia domyślnych kont. | 19.16 (i pokrewne) | Nieautoryzowany dostęp. | Ryzyko konfiguracyjne. |
| Parametr DB_LOST_WRITE_PROTECT | Zmiana domyślnego zachowania może prowadzić do problemów z integralnością danych. | 19.26 | Potencjalna utrata danych podczas zapisu. | Ryzyko konfiguracyjne/aplikacyjne. |
| Wycofane Funkcje (np. PRE_PAGE_SGA) | Korzystanie z przestarzałych funkcji może prowadzić do problemów w przyszłości. | 19.26 (i nowsze) | Nieprzewidziane błędy, problemy z kompatybilnością. | Ryzyko związane z cyklem życia oprogramowania. |
| Brak Aktualizacji (CPU) | Niestosowanie najnowszych poprawek bezpieczeństwa. | Wszystkie wersje | Narażenie na szeroki wachlarz znanych, publicznie udokumentowanych podatności. | Podstawowa zasada bezpieczeństwa. |
Wizualizacja Środowiska Bazy Danych i Bezpieczeństwa
Bezpieczeństwo bazy danych Oracle 19c nie ogranicza się tylko do oprogramowania. Fizyczne i logiczne zabezpieczenie infrastruktury serwerowej, na której działa baza danych, jest równie istotne. Poniższe obrazy ilustrują typowe środowiska centrów danych oraz koncepcje związane z ochroną przed zagrożeniami.
Szafy serwerowe w centrum danych - przykład infrastruktury hostującej bazy danych.
Nowoczesne centrum danych wymaga kompleksowych zabezpieczeń fizycznych i logicznych.
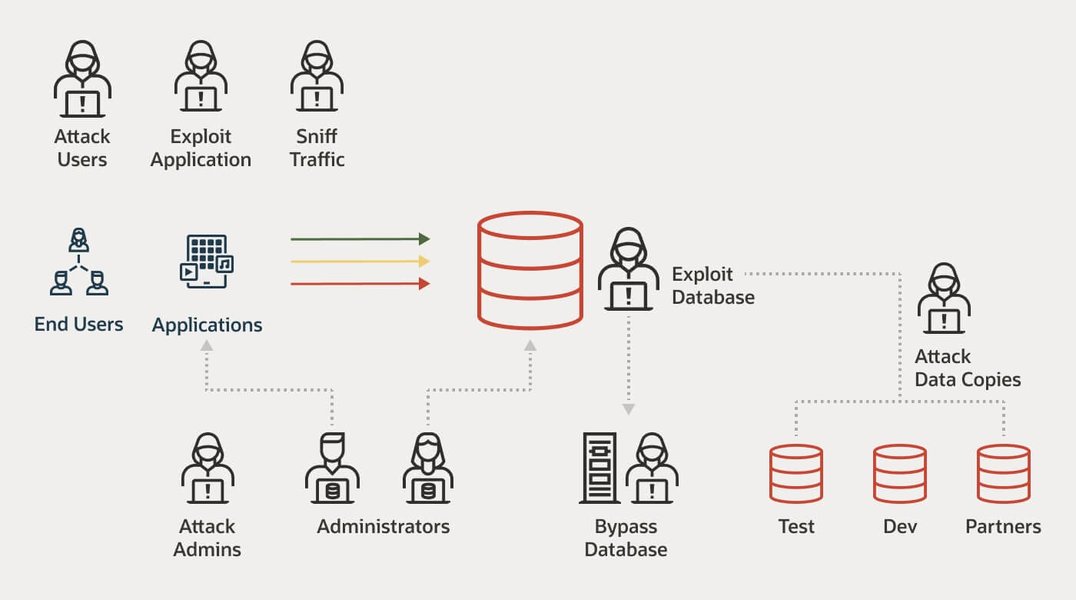
Wizualizacja koncepcji ataków na bazy danych, podkreślająca potrzebę ochrony.
Zabezpieczenie warstwy sprzętowej, sieciowej oraz systemów operacyjnych jest fundamentalne dla ochrony samej bazy danych Oracle. Obejmuje to kontrolę dostępu fizycznego, segmentację sieci, hardening systemów operacyjnych oraz regularne audyty bezpieczeństwa całej infrastruktury.
Kontekst: Incydenty Bezpieczeństwa w Oracle
Zrozumienie potencjalnych zagrożeń wymaga również świadomości rzeczywistych incydentów bezpieczeństwa. Poniższy materiał wideo omawia przykład naruszenia danych związanego z usługami Oracle Cloud, co podkreśla, jak istotne jest ciągłe monitorowanie bezpieczeństwa i szybkie reagowanie na pojawiające się luki we wszystkich produktach i usługach Oracle, w tym w bazie danych 19c.
Chociaż ten konkretny incydent dotyczył Oracle Cloud Classic, ilustruje on potencjalne konsekwencje luk bezpieczeństwa i przypomina o konieczności stosowania najlepszych praktyk, w tym regularnego patchowania i bezpiecznej konfiguracji, również dla lokalnych instancji Oracle Database 19.16 i 19.26.
Często Zadawane Pytania (FAQ)
Czy wersja 19.26 jest bezpieczniejsza niż 19.16?
Niekoniecznie sama wersja jest "bezpieczniejsza". Obie wersje, jako część rodziny 19c, mogą być podatne na te same podstawowe luki. Bezpieczeństwo zależy przede wszystkim od zastosowania najnowszych Krytycznych Aktualizacji Poprawek (CPU). Wersja 19.26 jest nowsza i jako taka otrzymuje bieżące poprawki w ramach wsparcia Oracle. Używanie najnowszej dostępnej i wspieranej wersji z zainstalowanymi wszystkimi aktualizacjami CPU jest najlepszą strategią.
Jakie są najważniejsze kroki w celu zabezpieczenia mojej bazy danych Oracle 19c?
Najważniejsze kroki to:
- Regularne stosowanie najnowszych CPU: To absolutna podstawa.
- Przestrzeganie najlepszych praktyk konfiguracji: Unikanie domyślnych haseł, zabezpieczanie kont użytkowników, hardening ustawień sieciowych (np. listenera).
- Minimalizacja uprawnień: Nadawanie użytkownikom i aplikacjom tylko niezbędnych uprawnień (zasada najmniejszego przywileju).
- Włączenie i konfiguracja audytu: Używanie Unified Auditing do monitorowania podejrzanych aktywności.
- Zabezpieczenie warstwy sieciowej i systemowej: Firewall, segmentacja sieci, hardening systemu operacyjnego.
Czy mogę zignorować aktualizacje, jeśli nie używam podatnych komponentów?
Zdecydowanie nie jest to zalecane. Po pierwsze, aktualizacje CPU są kumulatywne i często zawierają poprawki dla wielu komponentów, w tym tych, o których istnieniu lub użyciu możesz nie wiedzieć. Po drugie, luki w jednym komponencie mogą czasami wpływać na bezpieczeństwo innych lub być wykorzystane jako część bardziej złożonego ataku. Po trzecie, aktualizacje często zawierają również poprawki stabilności i wydajności. Ignorowanie aktualizacji naraża system na niepotrzebne ryzyko.
Gdzie znajdę najnowsze informacje o łatkach bezpieczeństwa Oracle?
Najbardziej wiarygodnym źródłem są oficjalne biuletyny Oracle dotyczące Krytycznych Aktualizacji Poprawek (Critical Patch Update Advisories). Są one publikowane co kwartał (zwykle w styczniu, kwietniu, lipcu i październiku) na stronie Oracle poświęconej alertom bezpieczeństwa. Warto również śledzić bazy danych CVE, takie jak NVD czy CVEdetails, które agregują informacje o lukach w różnych produktach.
Przykładowy link do strony z alertami (może ulec zmianie): Oracle Security Alerts
Referencje
- Oracle Critical Patch Update Advisory - January 2025 - Oracle
- Oracle Critical Patch Update Advisory - July 2024 - Oracle
- Oracle Database 19c Security Vulnerabilities - CVEdetails
- Oracle Database Server 19.16 security vulnerabilities, CVEs - CVEdetails
- NVD - CVE-2022-21432 - NIST
- Oracle Database Server Security Vulnerabilities - StackWatch
- Known Vulnerabilities in Oracle Database Server 19.16 - Cybersecurity Help CZ
Polecane Zapytania
Last updated April 11, 2025