
Descobrint els Escàners de Vulnerabilitats en Kali Linux
Una anàlisi detallada de diverses eines de seguretat i les seves particularitats
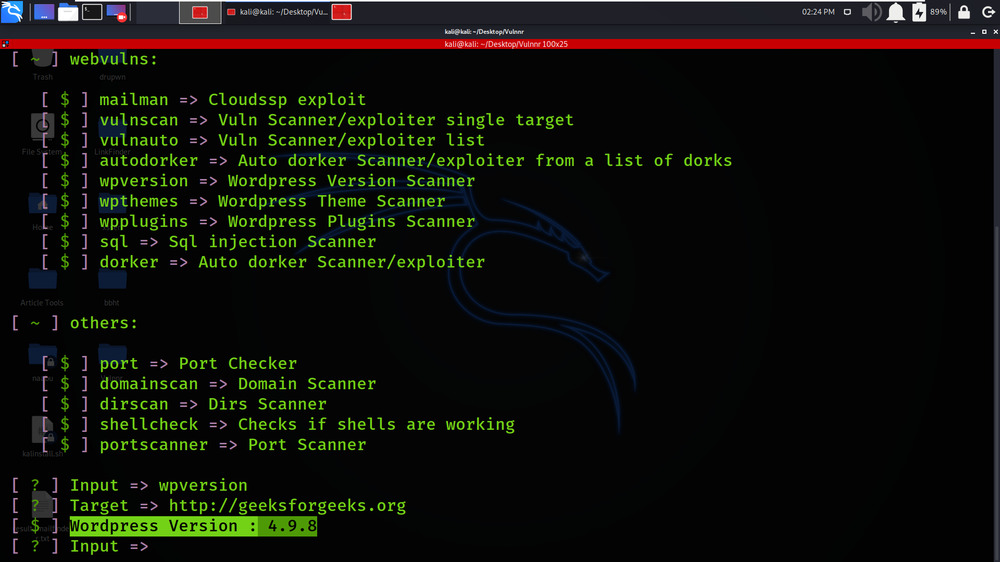
Aspectes clau destacats
- Varietat d'eines: Existeixen múltiples escàners dedicats a diferents àrees: xarxes, aplicacions web o combinacions híbrides.
- Diferències d'enfocament: Algunes eines (com Nmap o OpenVAS) són ideals per al reconeixement inicial i l'auditoria completa, mentre que altres (com Nikto o Skipfish) se centren en vulnerabilitats específiques.
- Personalització i extensibilitat: Algunes eines, com Nuclei o W3af, ofereixen una gran flexibilitat per adaptar les proves a necessitats concretes mitjançant plantilles i plugins.
Introducció
En una màquina Kali Linux, he tingut l'oportunitat d'explorar i provar diversos escàners de vulnerabilitats web. Cada eina aporta enfocaments diferents per a l'anàlisi de seguretat, amb característiques particulars que permeten detectar vulnerabilitats conegudes, errors de configuració, així com riscos específics en aplicacions web. A continuació, es descriuen en detall les diferents eines que he provat, les seves diferències i particularitats, així com experiències pràctiques en el seu ús.
Detall dels Escàners de Vulnerabilitats Provats
1. Nmap
Descripció i Particularitats
Nmap és una eina potent orientada a l'exploració de xarxes que, a més, inclou un motor de scripting (Nmap Scripting Engine – NSE). La seva capacitat per interactuar amb scripts personalitzats permet la detecció de vulnerabilitats a nivell de serveis, ports oberts i configuracions anòmales. Aquest escàner és el primer pas en el reconeixement d’una infraestructura, identificant de manera eficient quins serveis estan actius, cosa que és essencial per orientar proves de seguretat més aprofundides.
Avantatges i Ús Pràctic
El seu enfocament modular i la comprovada estabilitat el converteixen en una eina indispensable per auditors de seguretat, especialment quan es desitja obtenir una primera visió general de l'entorn objectiu.
2. Nikto
Funcionalitats i Característiques
Nikto és un escàner de servidors web de codi obert que s'especialitza en detectar configuracions errònies, arxius perillosos i vulnerabilitats bàsiques en els servidors web. Encara que no se centra en l'anàlisi avançada, resulta extremadament útil en identificar de manera ràpida problemes comuns.
Avantatges i Limitacions
D'una banda, Nikto ofereix resultats ràpids i precisos per a una anàlisi inicial; d'altra banda, pot ser que no proporcioni una anàlisi tan profunda com altres solucions més integrades. Per això, sovint s'utilitza en conjunció amb altres eines.
3. OWASP ZAP (Zed Attack Proxy)
Descripció General
OWASP ZAP és una eina enfocada a la prova de penetració de aplicacions web desenvolupada per la comunitat OWASP. Dissenyada per ser utilitzable tant per principiants com per professionals, ofereix una interfície gràfica intuïtiva amb la possibilitat d'intervenir manualment en les proves. Amb aquesta eina, es poden interceptar i modificar peticions HTTP/HTTPS, així com automatitzar proves per detectar vulnerabilitats com injeccions SQL, cross-site scripting (XSS), entre altres.
Ús en el Cicle de Desenvolupament
Una de les seves majors fortaleses és la possibilitat d'integrar-lo en el cicle de desenvolupament de les aplicacions, permetent descobrir vulnerabilitats abans que l'entorn es traslladi a producció.
4. OpenVAS (Greenbone Vulnerability Manager)
Enfocament Integral i Capacitats
OpenVAS és una eina robusta de gestió de vulnerabilitats que permet escanejar tant xarxes com aplicacions. A diferència d'altres eines centrades exclusivament en l'àrea web, OpenVAS utilitza una base de dades extensa de vulnerabilitats conegudes per analitzar tant entorns de xarxa com punts de connexió en servidors web. La seva capacitat d'incloure escaneig autenticat i no autenticat amplia el rang de proves.
Avantatges i Limitacions
Tot i que pot resultar una mica més lenta en l'execució degut a la seva profunda anàlisi, la robustesa de la seva base de dades fa que sigui ideal per a auditories de seguretat completes.
5. Burp Suite
Funcions Específiques i Interfície d'Ús
Burp Suite és un entorn d'auditoria de seguretat que integra múltiples funcionalitats dissenyades específicament per a l'anàlisi de seguretat d'aplicacions web. La versió comunitària, gratuïta, inclou moltes funcions essencials, com el proxy per interceptar peticions, l'escaneig inicial de vulnerabilitats i eines per manipular els paràmetres de les peticions. La seva versió Professional aporta funcions avançades i automatització més eficient.
Aplicabilitat tècnica
És especialment útil per auditors i desenvolupadors que necessiten una solució interactiva amb un entorn gràfic que faciliti la modificació i la prova d'atacs en temps real, permetent una resposta immediata a possibles vulnerabilitats.
6. Skipfish
Característiques i Funcionament
Skipfish és un escàner automatitzat de vulnerabilitats web que es destaca per la seva capacitat de generar un mapa detallat del lloc web objectiu. Utilitza heurístiques i heurístiques per trobar vulnerabilitats, adequant-se molt bé a la fase inicial de reconeixement i proves de seguretat.
Avantatges Operacionals
La seva rapidesa i la capacitat de realitzar una inspecció automàtica el fan un recurs molt valorat en la detecció preliminar d'errors que poden ser aprofundits amb altres eines.
7. Wapiti
Descripció de l'Eina
Wapiti és un escàner que es centra en la detecció d'injecció SQL, cross-site scripting (XSS) i altres vulnerabilitats habituals d'aplicacions web. La seva execució des de la línia de comandes i la seva interfície senzilla permeten realitzar anàlisis ràpides i directes.
Beneficis i Limitacions
Encara que Wapiti proporciona una anàlisi ágil, la manca d'una interfície gràfica pot resultar menys intuïtiva per alguns usuaris. Tot i així, la seva especialització en verificar vulnerabilitats comunes el converteix en una eina complementària útil.
8. XSSPY
Funcionalitats Especialitzades
XSSPY és un escàner específicament dissenyat per detectar vulnerabilitats de Cross-Site Scripting (XSS) en aplicacions web. Utilitza scripts Python que, després d'un mapa exhaustiu del lloc, proporcionen informes enfocats en possibles punts febles al nivell d'entrada de dades.
Aplicacions en el Procés de Testing
La seva especialització permet que sigui un recurs key per assegurar que es prenguin en consideració tots els vectors XSS durant les proves de seguretat.
9. W3af
Eina d'Auditoria Integral
W3af ofereix una extensa plataforma d'atac i auditoria orientada a aplicacions web. Amb més de 130 plugins disponibles, aquest escàner pot simular diferents vectors d'atac i proporcionar resultats molt detallats quant a la seguretat d'una aplicació. Disposa d'una interfície gràfica per a usuaris que prefereixen un entorn més visual, així com d'una consola per a aficionats a la línia de comandes.
Punts Forts i Consells d'Ús
La seva versatilitat i configurabilitat fan de W3af una opció predilecta per professionals que necessiten abordar un ampli ventall de vulnerabilitats amb la capacitat d'aplicar proves personalitzades a segons els requisits de l'organització.
10. Nuclei
Característiques Principals
Nuclei és una eina moderna i altament configurable per a l'anàlisi de segments de seguretat, que utilitza plantilles predefinides per verificar diversos protocols com TCP, DNS, HTTP, etc. La seva eficàcia rau en la seva capacitat per evitar falsos positius i realitzar escaneigs de manera molt ràpida.
Aplicació i Flexibilitat
Aquesta eina és especialment útil per a l'automatització de proves en entorns grans i complexos, on és important tenir la capacitat d'extendre les proves a través de plantilles personalitzades per detectar vulnerabilitats emergents.
11. Web Cache Vulnerability Scanner (WCVS)
Enfocament Específic en la Memòria Cau
WCVS se centra en la detecció d'atacs relacionats amb la memòria cau web, com ara intoxicació de la memòria cau i altres vulnerabilitats legades a l'optimització de contingut. Es tracta d'una eina especialitzada que pot ser integrada en pipelines CI/CD per un monitoratge continu.
Ús Tàctic en Seguridad
La seva personalització i la capacitat per operacionar en entorns d'automatització demostren que és un recurs valuós per assegurar que les configuracions de caches no esdevinguin un vector de compromís per a aplicacions web.
Comparativa dels Escàners
A continuació, es presenta un resum en taula comparada per identificar clarament les diferències i similituds entre les diverses eines:
| Eina | Focus Principal | Particularitats | Ús Recomanat |
|---|---|---|---|
| Nmap | Exploració de xarxes | Utilitza NSE per escanejar vulnerabilitats en serveis, ports i protocols. | Reconeixement inicial, inventari de serveis. |
| Nikto | Escaneig de servidors web | Detecció ràpida d'arxius perillosos i configuracions errònies. | Anàlisi ràpida d'errors comuns en aplicacions web. |
| OWASP ZAP | Prova de penetració web | Interfície gràfica i eines per a peticions interceptades. | Us per a proves dinàmiques durant el desenvolupament. |
| OpenVAS | Gestió global de vulnerabilitats | Escaneig autenticat i no autenticat sobre xarxes i aplicacions. | Auditories integrals de seguretat IT. |
| Burp Suite | Auditoria d'aplicacions web | Proxy d'intercepció amb eines avançades en la versió Professional. | Proves interactives de seguretat web. |
| Skipfish | Reconstrucció i escaneig inicial | Generació automàtica d'un mapa del lloc amb heurístiques. | Fase de reconeixement en tests ràpids. |
| Wapiti | Verificació de vulnerabilitats comunes | Especialitzat en injecció SQL i XSS. | Proves ràpides via línia de comandes. |
| XSSPY | Detecció de vulnerabilitats XSS | Mapping extensiu del lloc per escanejar possibles vectors d'atac. | Enfocat exclusivament en vulnerabilitats XSS. |
| W3af | Auditoria i atac web | More than 130 plugins, interfície gràfica i consola. | Prova d'atacs integrals amb configuració personalitzable. |
| Nuclei | Escaneigs per plantilla | Molt configurable amb plantilles per múltiples protocols. | Tests automatitzats en entorns complexos. |
| WCVS | Memòria cau i vulnerabilitats relacionades | Especialitzat en intoxicació de caché web, fàcil integració en CI/CD. | Anàlisis de seguretat en entorns d'automatització. |
Experiència Personal i Recomendacions d'Ús
Durant les meves proves a Kali Linux, he trobat que la diversitat d'eines permet adaptar l'estratègia de prova segons les necessitats concretes de cada projecte. Per exemple, Nmap és ideal com a primer pas per identificar quins serveis es troben exposats, mentre que OpenVAS i Nikto augmenten la fiabilitat del diagnòstic mitjançant la verificació en profunditat de vulnerabilitats.
Les eines com OWASP ZAP i Burp Suite complementen el flux de treball per a realitzar proves més dinàmiques i interactives que poden identificar vulnerabilitats que altres escàners automàtics passen per alt. Per altres necessitats específiques, com la detecció automatitzada de XSS, XSSPY resulta un recurs valuós, i la flexibilitat proporcionada per Nuclei o W3af fa possible personalitzar els tests segons el perfil de seguretat de l'aplicació.
A més, eines com Skipfish i Wapiti aporten rapidesa en la fase d'exploració, reduint el temps necessari per obtenir una visió global de l'estat de seguretat d'un servidor web. La seva combinació permet detectar riscos en diferents fases del testing: des del reconeixement fins a l'exploració detallada i l'automatització d'anàlisis.
Aspectes Addicionals a Considerar
Detecció de Vulnerabilitats i Escenaris d'Ús
És important notar que cap eina per si sola pot garantir la detecció completa de totes les vulnerabilitats. La combinació d'eines especialitzades, juntament amb una revisió manual dels resultats, proporciona una auditoria de seguretat més robusta. Això implica que s'ha de fer un solapament de tècniques per minimitzar l'impacte dels falsos positius i assegurar que els escenaris de risc s'aborden de manera efectiva.
Integració en Processos CI/CD
En entorns moderns, la integració d'algunes d'aquestes eines en pipelines CI/CD pot millorar la detecció primerenca de vulnerabilitats en el cicle de desenvolupament. Per exemple, l'ús de WCVS pot automatitzar el monitoratge de la configuració de caches, mentre que Nuclei permet realitzar escaneigs programats per identificar vulnerabilitats conegudes en entorns molt dinàmics.
Recalcar la Necessitat d'Actualització
Un altre aspecte clau és mantenir actualitzades les bases de dades de vulnerabilitats dels escàners. En un entorn en constant evolució com el de la seguretat informàtica, assegurar que l'eina disposa d'informació actualitzada és vital per garantir resultats rellevants.
Referències
- Vulnerability Scanners for Kali Linux - StationX
- Top 19 Kali Linux Tools for Vulnerability Assessments - Infosec Institute
- Kali Linux Vulnerability Analysis Tools - GeeksforGeeks
- Mastering Web Application Security - Medium
- Implementing Web Application Vulnerability Scanners on Kali Linux - Packt
Recomanacions i Consultes Relacionades
Last updated March 24, 2025